Senin, 26 Oktober 2026 | 10 min read | Andhika R
Wi-Fi Tamu Sudah Dipisahkan, tetapi Apakah Server Internal Benar-Benar Tidak Terjangkau?
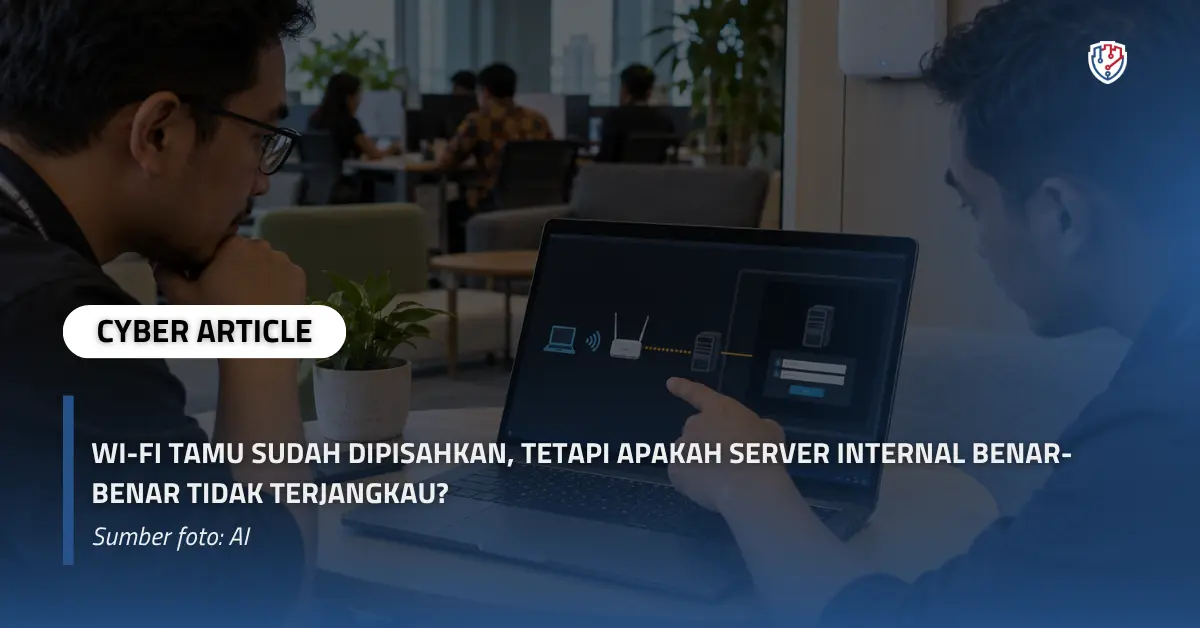
Sebuah perusahaan telah menyediakan jaringan Wi-Fi khusus untuk pengunjung. Nama jaringan dibedakan dari Wi-Fi karyawan, kata sandi dibuat terpisah, dan administrator telah mengatur subnet tersendiri untuk perangkat tamu. Dari sisi konfigurasi, langkah tersebut terlihat cukup untuk melindungi jaringan internal.
Namun, muncul pertanyaan ketika perangkat yang terhubung ke Wi-Fi tamu ternyata masih dapat menjangkau alamat server internal, halaman administrasi perangkat jaringan, atau layanan perusahaan yang seharusnya tidak tersedia bagi pengunjung.
Situasi tersebut memperlihatkan persoalan yang kerap terabaikan dalam pengelolaan keamanan jaringan. Pemisahan secara administratif belum tentu menghasilkan pembatasan akses yang efektif. Dua jaringan dapat terlihat berbeda, tetapi tetap memiliki jalur komunikasi yang tidak sesuai dengan kebijakan keamanan perusahaan.
Karena itu, keamanan Wi-Fi tamu tidak cukup dinilai dari keberadaan SSID atau VLAN yang berbeda. Perusahaan juga perlu memastikan bahwa perangkat pengunjung benar-benar tidak memiliki akses yang tidak diizinkan menuju infrastruktur internal.
SSID Berbeda Tidak Otomatis Menjamin Isolasi Jaringan
Banyak perusahaan menggunakan beberapa Service Set Identifier (SSID) untuk membedakan akses jaringan berdasarkan kelompok pengguna. Karyawan menggunakan jaringan utama, sedangkan pengunjung memperoleh akses melalui guest Wi-Fi.
Pengaturan ini memudahkan pengelolaan perangkat dan kebijakan koneksi. Namun, SSID pada dasarnya merupakan identitas jaringan nirkabel. Perbedaan nama tidak dengan sendirinya menjamin bahwa komunikasi menuju jaringan internal telah dibatasi.
Dua SSID dapat menggunakan infrastruktur access point, switch, dan perangkat routing yang sama. Tanpa pengaturan keamanan tambahan, pemisahan tersebut mungkin hanya membedakan cara perangkat terhubung, bukan menentukan sumber daya yang boleh mereka akses.
Virtual Local Area Network (VLAN) sering digunakan untuk memberikan pemisahan jaringan secara logis. Melalui VLAN, perangkat tamu dapat ditempatkan pada segmen berbeda dari komputer karyawan dan server perusahaan.
Meski demikian, VLAN bukanlah pengganti kebijakan kontrol akses.
Komunikasi antarsubnet tetap dapat berlangsung apabila perangkat routing mengizinkannya. Artinya, jaringan tamu yang sudah memiliki VLAN tersendiri masih mungkin menjangkau jaringan internal ketika aturan firewall atau Access Control List (ACL) tidak membatasi jalur komunikasi tersebut.
National Institute of Standards and Technology (NIST), melalui publikasi SP 800-153 tentang keamanan Wireless Local Area Network, menekankan pentingnya memisahkan jaringan nirkabel dengan kebutuhan keamanan berbeda. Jaringan yang digunakan pihak eksternal, termasuk tamu, seharusnya tidak memberikan akses langsung ke perangkat internal organisasi tanpa kebutuhan dan pengendalian yang jelas.
Prinsip tersebut menunjukkan bahwa keberhasilan segmentasi jaringan tidak ditentukan oleh perbedaan konfigurasi semata, tetapi oleh efektivitas pembatasan akses yang diterapkan.
Ketika Routing dan Firewall Masih Membuka Jalan ke Server Internal
Dalam infrastruktur perusahaan, komunikasi antarjaringan merupakan kebutuhan yang tidak dapat dihindari. Server aplikasi, sistem autentikasi, layanan DNS, dan perangkat administrasi mungkin berada pada segmen jaringan berbeda tetapi tetap perlu saling berkomunikasi.
Pengaturan tersebut menjadi persoalan ketika kebijakan akses memberikan izin yang lebih luas daripada kebutuhan sebenarnya.
Inter-VLAN Routing Memungkinkan Komunikasi Antarsegmen
Inter-VLAN routing memungkinkan perangkat pada VLAN berbeda melakukan komunikasi melalui perangkat Layer 3, seperti router atau switch yang mendukung fungsi routing.
Fitur ini diperlukan untuk berbagai kebutuhan operasional. Namun, apabila komunikasi antarsegmen tidak dibatasi dengan benar, perangkat tamu berpotensi menjangkau layanan yang berada pada jaringan internal.
Sebagai contoh, jaringan pengunjung menggunakan subnet tersendiri dan sudah dipisahkan dari jaringan karyawan. Akan tetapi, perangkat routing masih memperbolehkan komunikasi dari subnet tamu menuju alamat server aplikasi internal.
Dalam kondisi tersebut, pemisahan VLAN tetap ada, tetapi kebijakan akses belum sepenuhnya mengikuti tujuan segmentasi.
Hal yang perlu diperhatikan bukan sekadar apakah kedua jaringan memiliki alamat IP berbeda, melainkan apakah komunikasi yang tidak diperlukan benar-benar ditolak.
Firewall Rules yang Terlalu Luas Meninggalkan Celah Akses
Firewall berfungsi mengendalikan lalu lintas berdasarkan aturan yang telah ditetapkan. Namun, efektivitasnya sangat bergantung pada ketepatan konfigurasi.
Sebuah aturan yang memberikan izin kepada seluruh subnet tertentu mungkin awalnya dibuat untuk mendukung kebutuhan teknis. Seiring perubahan infrastruktur, aturan tersebut bisa tetap digunakan meskipun kebutuhan awalnya sudah tidak relevan.
Masalah serupa dapat terjadi ketika administrator menambahkan pengecualian sementara untuk menyelesaikan gangguan konektivitas, tetapi tidak melakukan evaluasi ulang setelah pekerjaan selesai.
Akibatnya, perangkat tamu dapat memperoleh jalur komunikasi yang sebenarnya tidak diperlukan.
Kondisi ini tidak selalu menunjukkan kelemahan pada teknologi firewall. Sebaliknya, persoalan sering muncul karena kebijakan yang diterapkan tidak lagi sesuai dengan rancangan keamanan jaringan perusahaan.
Layanan Bersama Dapat Menjadi Jalur Akses yang Terlewat
Perusahaan terkadang mengizinkan jaringan tamu menggunakan layanan tertentu yang juga dipakai oleh jaringan internal.
Layanan DNS, captive portal, atau fasilitas akses internet merupakan contoh kebutuhan yang mungkin memerlukan komunikasi dengan komponen infrastruktur tertentu.
Namun, pengaturan akses tersebut perlu dibedakan dari izin menuju server aplikasi, perangkat penyimpanan, atau antarmuka administrasi.
Akses kepada layanan yang memang diperlukan tidak otomatis merupakan kerentanan. Risiko muncul ketika izin yang diberikan terlalu luas, sehingga perangkat tamu dapat menjangkau sistem lain di luar kebutuhan operasionalnya.
Dengan demikian, keamanan guest network memerlukan pengelolaan pengecualian yang jelas. Setiap akses yang diizinkan perlu memiliki alasan, tujuan, dan batasan yang dapat dipertanggungjawabkan.
Dari Wi-Fi Tamu, Risiko Dapat Meluas ke Infrastruktur Perusahaan
Perangkat yang terhubung ke jaringan tamu umumnya tidak berada dalam pengelolaan langsung tim IT perusahaan.
Laptop pengunjung, telepon seluler pribadi, atau perangkat milik pihak ketiga mungkin memiliki konfigurasi keamanan berbeda. Sebagian perangkat bahkan dapat menggunakan sistem operasi yang belum diperbarui atau memiliki perangkat lunak berbahaya tanpa sepengetahuan pemiliknya.
Kondisi tersebut menjadi salah satu alasan mengapa jaringan tamu perlu diperlakukan sebagai lingkungan dengan tingkat kepercayaan lebih rendah.
Apabila perangkat tamu dapat berkomunikasi dengan layanan internal yang seharusnya dibatasi, permukaan serangan perusahaan dapat bertambah.
Misalnya, halaman administrasi server yang dapat dijangkau dari jaringan tamu memberikan kesempatan bagi pihak yang tidak berwenang untuk mencoba berinteraksi dengan layanan tersebut. Jika terdapat kelemahan autentikasi atau kerentanan perangkat lunak, dampaknya dapat berkembang menjadi persoalan keamanan yang lebih serius.
Namun, keterjangkauan jaringan tidak boleh langsung disamakan dengan keberhasilan kompromi.
Perangkat yang dapat membuka halaman login server belum tentu memiliki kemampuan untuk masuk, mengambil data, atau mengendalikan sistem. Meskipun demikian, akses yang tidak diperlukan tetap menjadi kondisi yang perlu dievaluasi.
Risiko lainnya berkaitan dengan lateral movement, yaitu pergerakan penyerang dari satu sistem atau lingkungan yang telah dikompromikan menuju sistem lain.
Segmentasi jaringan yang lemah dapat memperluas pilihan jalur pergerakan tersebut, terutama apabila terdapat layanan internal yang memiliki kerentanan atau menggunakan kontrol akses yang tidak memadai.
Karena itu, pembatasan Wi-Fi tamu bukan hanya persoalan menjaga koneksi internet pengunjung tetap terpisah. Kebijakan tersebut juga menjadi bagian dari upaya mengurangi kemungkinan ancaman mencapai sistem yang lebih sensitif.
Pengujian dari Sisi Jaringan Tamu Lebih Meyakinkan daripada Sekadar Membaca Konfigurasi
Dokumentasi jaringan dapat menunjukkan bahwa SSID sudah dipisahkan, VLAN telah dikonfigurasi, dan aturan firewall telah dibuat.
Namun, dokumentasi tersebut belum sepenuhnya menjawab apakah kebijakan pembatasan akses benar-benar berjalan sesuai tujuan.
Untuk memperoleh kepastian yang lebih baik, perusahaan perlu melakukan pengujian dari perspektif perangkat yang terhubung ke jaringan tamu.
Pengujian ini bertujuan memvalidasi apakah perangkat pengunjung dapat berkomunikasi dengan alamat jaringan internal, menemukan layanan tertentu, atau menjangkau antarmuka sistem yang seharusnya tidak tersedia.
Analisis ini sering kami temukan saat melakukan penetration testing pada perusahaan di Indonesia.
Evaluasi tidak cukup dilakukan dengan memeriksa daftar aturan pada firewall. Hasil konfigurasi juga perlu dibandingkan dengan kondisi akses yang benar-benar terjadi dari lokasi dan segmen pengujian.
NIST SP 800-115, Technical Guide to Information Security Testing and Assessment, menempatkan pengujian teknis sebagai bagian penting dalam mengevaluasi efektivitas kontrol keamanan dan kesesuaiannya dengan kebijakan organisasi.
Dalam konteks Wi-Fi tamu, pengujian dapat membantu menjawab beberapa pertanyaan penting.
Apakah perangkat tamu benar-benar hanya memperoleh akses internet? Apakah alamat server internal dapat dijangkau? Apakah layanan administrasi jaringan tetap tersembunyi dari pengguna yang tidak berwenang? Apakah pengecualian akses telah dibatasi sesuai kebutuhan?
Hasil pemeriksaan juga perlu ditafsirkan secara tepat.
Respons dari sebuah alamat IP belum tentu membuktikan bahwa layanan sensitif dapat diakses. Sebaliknya, kegagalan memperoleh respons dari satu jenis pemeriksaan juga belum cukup untuk menyimpulkan bahwa seluruh jalur komunikasi telah terblokir.
Oleh sebab itu, validasi segmentasi jaringan memerlukan kombinasi pemeriksaan konfigurasi, pengujian konektivitas, dan analisis kebijakan akses.
Pengujian sebaiknya dilakukan berdasarkan ruang lingkup yang disepakati agar tidak mengganggu layanan maupun aktivitas operasional perusahaan.
Guest Network yang Aman Membutuhkan Kebijakan Akses yang Konsisten
Memisahkan jaringan tamu dari jaringan internal merupakan langkah awal yang penting. Namun, efektivitas perlindungannya bergantung pada konsistensi penerapan kebijakan keamanan.
Salah satu pendekatan yang dapat digunakan adalah prinsip default deny, yaitu menolak komunikasi antarsegmen secara bawaan dan hanya memberikan izin kepada layanan yang benar-benar diperlukan.
Dengan pendekatan tersebut, perangkat tamu tidak otomatis memperoleh akses menuju sumber daya internal hanya karena perangkat routing mendukung komunikasi antarjaringan.
Penerapannya perlu disesuaikan dengan kebutuhan infrastruktur. Perusahaan tetap dapat menyediakan akses kepada layanan tertentu, tetapi izin tersebut harus dibatasi berdasarkan tujuan dan kebutuhan penggunaannya.
Beberapa aspek yang perlu diperhatikan meliputi:
- Pemisahan jaringan berdasarkan tingkat kepercayaan. Perangkat tamu ditempatkan pada segmen berbeda dari jaringan karyawan, server, dan perangkat manajemen.
- Pembatasan komunikasi antarsegmen. Firewall dan ACL dikonfigurasi untuk mencegah akses yang tidak diperlukan menuju jaringan internal.
- Perlindungan antarmuka administrasi. Akses pengelolaan router, switch, access point, dan server dibatasi kepada jaringan atau perangkat yang telah diotorisasi.
- Evaluasi pengecualian akses. Setiap aturan yang memperbolehkan komunikasi dari jaringan tamu ditinjau agar tetap sesuai dengan kebutuhan.
- Pengujian setelah perubahan konfigurasi. Penambahan VLAN, perubahan routing, atau pembaruan aturan firewall diikuti dengan validasi keamanan.
- Pemantauan aktivitas jaringan. Log dan aktivitas akses dievaluasi untuk membantu mendeteksi komunikasi yang menyimpang dari kebijakan.
Pengaturan client isolation juga dapat digunakan untuk membatasi komunikasi langsung antarklien pada jaringan nirkabel tertentu.
Namun, fitur tersebut tidak boleh dianggap sama dengan network segmentation. Client isolation umumnya berfokus pada komunikasi antarperangkat klien, sedangkan segmentasi jaringan mengendalikan komunikasi antara kelompok jaringan yang berbeda.
Perbedaan fungsi ini penting agar perusahaan tidak bergantung pada satu fitur untuk menyelesaikan seluruh kebutuhan keamanan jaringan.
Penerapan prinsip Zero Trust juga dapat memperkuat pendekatan tersebut. Identitas pengguna, kondisi perangkat, dan kebutuhan akses seharusnya menjadi pertimbangan dalam memberikan izin, bukan hanya lokasi perangkat di dalam jaringan.
Dengan demikian, jaringan yang secara fisik berada di lingkungan kantor tidak otomatis diperlakukan sebagai lingkungan tepercaya.
Penetration Testing Membantu Memastikan Batas Jaringan Tidak Hanya Ada di Dokumentasi
Perubahan infrastruktur merupakan bagian dari aktivitas operasional perusahaan. Penambahan access point, migrasi server, perubahan kebijakan firewall, atau integrasi layanan baru dapat memengaruhi jalur komunikasi yang sebelumnya telah dibatasi.
Tanpa pengujian ulang, perusahaan mungkin tidak menyadari bahwa perubahan tersebut membuka akses yang tidak sesuai dengan rancangan awal.
Penetration testing dapat membantu mengevaluasi kondisi tersebut dengan menguji keamanan jaringan berdasarkan skenario dan ruang lingkup yang telah disepakati.
Dalam pengujian segmentasi jaringan, pemeriksaan dapat difokuskan pada kemungkinan akses dari lingkungan dengan tingkat kepercayaan rendah menuju aset internal yang lebih sensitif.
Tujuannya bukan sekadar membuktikan bahwa suatu alamat IP dapat dijangkau. Pengujian juga berupaya memahami apakah kondisi tersebut menimbulkan risiko nyata dan apakah kontrol keamanan bekerja sebagaimana direncanakan.
Melalui hasil pengujian, tim IT dapat memperoleh informasi mengenai jalur akses yang tidak semestinya terbuka, konfigurasi yang perlu diperbaiki, dan kelemahan keamanan yang membutuhkan perhatian lebih lanjut.
Vulnerability Assessment juga dapat digunakan untuk membantu mengidentifikasi kelemahan konfigurasi maupun layanan pada infrastruktur yang termasuk dalam ruang lingkup pemeriksaan.
Kedua pendekatan tersebut dapat saling melengkapi sesuai tujuan evaluasi keamanan perusahaan.
Meski demikian, tidak ada satu metode pengujian yang dapat menjamin seluruh kerentanan ditemukan. Kualitas hasil tetap dipengaruhi oleh ruang lingkup, kondisi sistem, metode, dan keterbatasan selama pemeriksaan.
Karena itu, pengujian berkala dan validasi setelah perbaikan tetap diperlukan untuk menjaga efektivitas kontrol keamanan seiring perubahan infrastruktur.
Pemisahan Wi-Fi Tamu Baru Bermakna ketika Akses Internal Benar-Benar Terbatas
Keberadaan Wi-Fi tamu dengan SSID, subnet, dan VLAN tersendiri merupakan bagian penting dari pengelolaan jaringan perusahaan. Namun, seluruh pengaturan tersebut belum cukup menjadi bukti bahwa akses menuju infrastruktur internal telah dibatasi dengan benar.
Keamanan jaringan harus dilihat dari kemampuan kontrol yang diterapkan dalam mencegah komunikasi yang tidak diizinkan.
Jika perangkat tamu masih dapat menjangkau layanan internal yang seharusnya dibatasi, perusahaan perlu mengevaluasi kembali kebijakan routing, firewall, dan segmentasi jaringan yang digunakan.
Sebaliknya, ketika jalur akses telah diuji dan pembatasannya berjalan sesuai kebutuhan, perusahaan memiliki dasar yang lebih kuat untuk menilai efektivitas perlindungan jaringannya.
Pada akhirnya, network segmentation bukan hanya tentang memisahkan perangkat ke dalam jaringan berbeda, melainkan memastikan setiap perangkat hanya dapat mengakses sumber daya yang memang menjadi haknya.
Evaluasi Keamanan Jaringan Perusahaan Bersama Fourtrezz
Pemisahan jaringan yang terlihat benar secara konfigurasi tetap memerlukan validasi untuk memastikan tidak terdapat jalur akses yang membuka risiko keamanan.
Fourtrezz, bagian dari PT Tiga Pilar Keamanan, menyediakan layanan Vulnerability Assessment dan Penetration Testing untuk membantu perusahaan mengidentifikasi dan mengevaluasi kerentanan pada infrastruktur digital.
Layanan Fourtrezz mencakup pengujian keamanan jaringan dan server, aplikasi web, aplikasi mobile, API, serta sistem perusahaan lainnya sesuai ruang lingkup dan kebutuhan pengujian.
Melalui pendekatan pengujian yang terstruktur, Fourtrezz membantu perusahaan memperoleh gambaran mengenai kelemahan keamanan, potensi risiko, dan rekomendasi perbaikan yang dapat ditindaklanjuti oleh tim internal.
Bagi perusahaan yang ingin memastikan segmentasi jaringan, kontrol akses, dan keamanan infrastruktur telah diterapkan sesuai kebutuhan, Fourtrezz terbuka untuk diskusi dan kerja sama dalam perencanaan pengujian keamanan.
Hubungi Fourtrezz:
Website: www.fourtrezz.co.id
Telepon/WhatsApp: +62 857-7771-7243
Email: [email protected]
Andhika RDigital Marketing at Fourtrezz
Artikel Terpopuler
Tags: Pentest Mobile, Mobile Security, Sensitive Data, Session Management, Secure Logout
Baca Selengkapnya
Berlangganan Newsletter FOURTREZZ
Jadilah yang pertama tahu mengenai artikel baru, produk, event, dan promosi.