Kamis, 29 Oktober 2026 | 11 min read | Andhika R
Akses Remote Vendor Perlu Diuji agar Pemeliharaan Tidak Membuka Seluruh Jaringan Perusahaan
Sebuah perusahaan memberikan akses VPN kepada vendor eksternal untuk melakukan pemeliharaan aplikasi internal. Pekerjaannya terbatas pada pemeriksaan layanan, pembaruan konfigurasi, dan perbaikan gangguan pada satu server.
Vendor berhasil terhubung dan menjalankan pekerjaannya tanpa kendala. Dari sisi operasional, proses tersebut terlihat berjalan sebagaimana mestinya. Namun, ada satu persoalan yang belum tentu diperiksa: apakah koneksi vendor hanya dapat menjangkau server yang menjadi tanggung jawabnya?
Bagaimana jika akses yang sama ternyata memungkinkan perangkat vendor berkomunikasi dengan server database, layanan direktori, atau antarmuka administrasi perangkat jaringan lainnya?
Kondisi tersebut menunjukkan bahwa keberhasilan koneksi remote tidak selalu mencerminkan keamanan akses yang diberikan. Perusahaan mungkin telah melindungi komunikasi menggunakan VPN, tetapi belum memastikan bahwa kewenangan vendor dibatasi sesuai kebutuhan pemeliharaan.
Keamanan akses vendor seharusnya tidak hanya dinilai dari siapa yang berhasil terhubung, tetapi juga dari sistem apa saja yang dapat dijangkau setelah koneksi terbentuk.
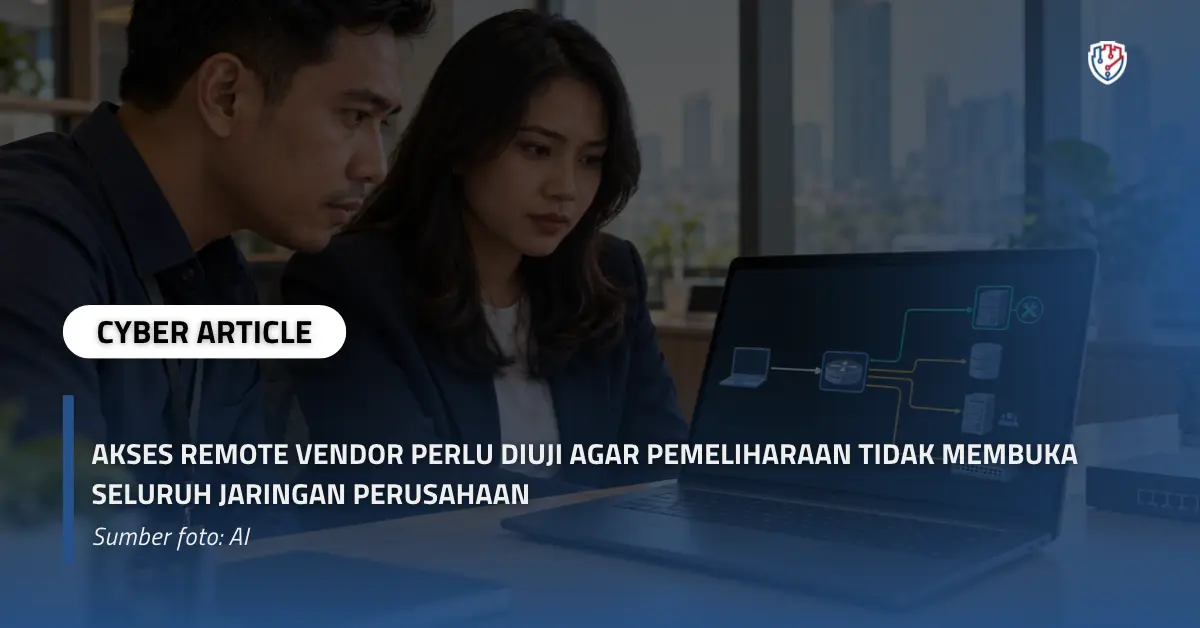
Akses untuk Satu Pekerjaan Tidak Seharusnya Menjadi Izin untuk Seluruh Jaringan
Keterlibatan vendor eksternal merupakan bagian dari pengelolaan teknologi informasi perusahaan. Penyedia aplikasi, konsultan infrastruktur, hingga mitra pemeliharaan perangkat membutuhkan akses tertentu agar layanan tetap berjalan dengan baik.
Dalam praktiknya, akses jarak jauh sering menjadi pilihan karena memungkinkan pekerjaan dilakukan tanpa harus menghadirkan teknisi secara langsung.
Namun, kebutuhan operasional tersebut tidak otomatis membenarkan pemberian akses yang luas.
Vendor yang bertanggung jawab melakukan pemeliharaan satu aplikasi belum tentu membutuhkan akses menuju seluruh server, perangkat jaringan, atau sistem administrasi perusahaan.
Masalah muncul ketika perusahaan memberikan izin berdasarkan kemudahan konektivitas, bukan berdasarkan ruang lingkup pekerjaan.
Sebagai contoh, vendor membutuhkan koneksi SSH menuju satu server aplikasi. Namun, akun VPN yang diberikan ternyata memiliki jalur komunikasi menuju seluruh subnet internal.
Meskipun vendor hanya menggunakan akses sesuai tugasnya, kemampuan menjangkau sistem lain tetap menciptakan perluasan permukaan serangan yang tidak diperlukan.
Prinsip least privilege menjadi penting dalam kondisi tersebut. Setiap pihak seharusnya hanya memperoleh kewenangan minimum yang dibutuhkan untuk menyelesaikan pekerjaannya.
CISA melalui panduan Stop Ransomware menekankan bahwa pihak ketiga dan Managed Service Provider (MSP) sebaiknya hanya memiliki akses menuju perangkat serta server yang berada dalam tanggung jawab mereka.
Prinsip ini memperlihatkan bahwa keamanan akses remote tidak cukup ditentukan oleh identitas vendor yang dipercaya perusahaan. Cakupan akses yang diberikan juga harus memiliki batas yang jelas.
VPN yang Terenkripsi Tetap Bisa Memberikan Akses Terlalu Luas
Virtual Private Network (VPN) sering digunakan untuk menyediakan jalur komunikasi aman antara perangkat eksternal dan jaringan perusahaan.
Melalui koneksi terenkripsi, informasi yang dikirimkan dapat memperoleh perlindungan terhadap penyadapan selama transmisi.
Namun, enkripsi dan pembatasan akses merupakan dua mekanisme yang berbeda.
VPN dapat mengamankan saluran komunikasi tanpa secara otomatis membatasi seluruh tujuan yang dapat dijangkau oleh pengguna setelah berhasil terhubung.
Tunnel Aman Tidak Berarti Seluruh Akses Sudah Terkendali
Ketika autentikasi VPN berhasil, perangkat vendor biasanya memperoleh konektivitas menuju sumber daya tertentu sesuai konfigurasi jaringan.
Konektivitas tersebut dapat dibatasi pada satu aplikasi, beberapa server, atau justru mencakup subnet yang lebih luas.
Apabila aturan akses tidak disesuaikan dengan kebutuhan pekerjaan, vendor mungkin memperoleh jangkauan jaringan yang jauh lebih besar daripada yang diperlukan.
Kondisi ini tidak menunjukkan bahwa teknologi VPN memiliki kelemahan secara langsung. Persoalannya berada pada kebijakan akses yang diterapkan setelah koneksi terbentuk.
Karena itu, penggunaan VPN seharusnya menjadi bagian dari strategi pengamanan akses, bukan satu-satunya kontrol yang diandalkan.
Routing dan Firewall Menentukan Jangkauan Koneksi Vendor
Dalam arsitektur jaringan perusahaan, komunikasi antar subnet dikendalikan melalui routing, firewall, dan Access Control List (ACL).
Pengaturan tersebut menentukan alamat jaringan, protokol, serta layanan yang dapat diakses dari koneksi remote.
Masalah dapat muncul apabila aturan firewall terlalu luas atau masih menggunakan kebijakan lama yang tidak lagi sesuai dengan kebutuhan operasional.
Misalnya, sebuah aturan mengizinkan seluruh lalu lintas dari subnet VPN menuju jaringan server internal. Pengaturan tersebut mungkin dibuat ketika infrastruktur perusahaan masih sederhana.
Seiring bertambahnya aplikasi dan server, izin yang sama dapat memberikan akses menuju berbagai sistem yang tidak pernah menjadi bagian dari pekerjaan vendor.
Akibatnya, perubahan infrastruktur memperluas dampak dari kebijakan akses yang sebelumnya tidak dievaluasi ulang.
Hal ini menunjukkan bahwa keamanan remote access memerlukan peninjauan berkala, terutama ketika terdapat perubahan jaringan, penambahan server, atau pergantian kebutuhan vendor.
Kredensial Bersama dan Akses Permanen Memperpanjang Risiko
Selain konfigurasi jaringan, pengelolaan identitas vendor juga memengaruhi keamanan akses.
Beberapa organisasi masih menggunakan akun bersama untuk memudahkan beberapa teknisi melakukan pemeliharaan.
Pendekatan tersebut dapat menyulitkan perusahaan dalam memastikan siapa yang menggunakan akses pada waktu tertentu.
Apabila satu akun digunakan oleh beberapa orang, pencatatan aktivitas menjadi kurang efektif karena identitas pengguna sebenarnya tidak selalu dapat dibedakan.
Risiko lain muncul ketika kredensial VPN tetap aktif meskipun pekerjaan sudah selesai.
Akses yang awalnya diberikan untuk kebutuhan sementara dapat berubah menjadi jalur konektivitas jangka panjang tanpa evaluasi keamanan yang memadai.
Karena itu, penggunaan akun individual, autentikasi berlapis, dan pembatasan masa berlaku akses perlu dipertimbangkan sebagai bagian dari pengelolaan vendor.
Perangkat Vendor yang Terkompromi Dapat Menjadi Jalur menuju Sistem Internal
Perusahaan tidak selalu memiliki kendali langsung terhadap keamanan perangkat yang digunakan vendor eksternal.
Laptop teknisi mungkin dikelola oleh organisasi berbeda, memiliki kebijakan pembaruan tersendiri, atau menggunakan perangkat lunak yang tidak termasuk dalam standar keamanan perusahaan.
Kondisi tersebut bukan berarti perangkat vendor selalu tidak aman. Namun, perusahaan perlu mempertimbangkan risiko yang berasal dari lingkungan di luar pengendalian internal.
Apabila perangkat atau kredensial vendor berhasil dikompromikan, koneksi remote yang tersedia berpotensi disalahgunakan untuk mengakses sumber daya perusahaan.
Dampaknya akan sangat bergantung pada seberapa luas akses yang diberikan.
Jika akun vendor hanya diizinkan berkomunikasi dengan satu server dan layanan tertentu, ruang gerak pihak yang menyalahgunakan akses tersebut relatif lebih terbatas.
Sebaliknya, koneksi yang menjangkau banyak subnet dapat memberikan lebih banyak kesempatan untuk berinteraksi dengan sistem internal.
Risiko ini berkaitan dengan lateral movement, yaitu upaya berpindah dari satu sistem menuju sistem lain setelah memperoleh akses awal.
Perlu dipahami bahwa kemampuan menjangkau sebuah server tidak otomatis berarti server tersebut dapat diambil alih. Keberhasilan kompromi tetap bergantung pada kontrol autentikasi, kerentanan sistem, dan kondisi keamanan lainnya.
Meskipun demikian, membatasi jangkauan koneksi tetap penting untuk mengurangi peluang terjadinya penyalahgunaan akses.
CISA juga menyoroti risiko penyalahgunaan perangkat lunak Remote Monitoring and Management (RMM), termasuk ketika solusi remote yang sah digunakan oleh pihak tidak berwenang.
Oleh karena itu, perusahaan perlu memastikan bahwa penggunaan remote access dan RMM mengikuti kebijakan yang disetujui, memiliki pemantauan yang memadai, serta tidak memberikan akses lebih luas daripada kebutuhan pekerjaan.
Hak Akses Vendor Sering Bertahan Lebih Lama daripada Pekerjaannya
Salah satu persoalan yang mudah terlewat dalam pengelolaan akses pihak ketiga adalah hubungan antara masa berlaku akses dan durasi pekerjaan.
Vendor mungkin hanya membutuhkan akses selama proses instalasi, perbaikan gangguan, atau pemeliharaan berkala. Namun, akun yang diberikan tetap aktif jauh setelah pekerjaan selesai.
Dalam beberapa kondisi, keputusan tersebut dibuat untuk mempercepat penanganan masalah pada masa mendatang.
Perusahaan tidak perlu membuat akun baru setiap kali vendor membutuhkan bantuan. Vendor juga dapat segera terhubung apabila muncul gangguan mendesak.
Dari sisi operasional, pendekatan ini terlihat praktis. Namun, akses permanen menciptakan risiko yang berbeda dari akses sementara.
Ketika personel vendor berganti, kontrak berakhir, atau tanggung jawab pekerjaan berubah, akun yang tidak dievaluasi dapat tetap memberikan kewenangan berdasarkan kebutuhan lama.
Persoalan tersebut semakin besar apabila perusahaan tidak memiliki inventaris yang jelas mengenai pihak eksternal yang masih mempunyai akses.
Analisis ini sering kami temukan saat melakukan penetration testing pada perusahaan di Indonesia.
Akses yang diberikan secara sah pada awal kerja sama dapat menjadi sumber risiko ketika tidak lagi sesuai dengan kebutuhan bisnis.
Karena itu, pengelolaan akses vendor perlu mengikuti siklus pekerjaan, mulai dari persetujuan, pemberian izin, penggunaan, evaluasi, hingga pencabutan akses.
Untuk kebutuhan tertentu, mekanisme time-bound access atau Just-in-Time Access dapat digunakan agar kewenangan hanya tersedia selama periode yang telah disetujui.
Pendekatan tersebut membantu perusahaan mempertahankan kebutuhan pemeliharaan tanpa membiarkan akses administratif tersedia secara terus-menerus.
Pengujian Harus Membuktikan Batas Akses dari Perspektif Vendor
Perusahaan mungkin telah memiliki dokumentasi jaringan, aturan firewall, dan prosedur pemberian akses vendor.
Namun, konfigurasi yang terlihat benar belum cukup untuk membuktikan bahwa pembatasan akses bekerja sesuai kebutuhan.
Validasi perlu dilakukan dari perspektif koneksi remote yang benar-benar digunakan vendor.
Pengujian dapat dimulai dengan membandingkan daftar aset yang diizinkan dengan sumber daya yang dapat dijangkau setelah koneksi terbentuk.
Jika vendor hanya diberikan kewenangan untuk memelihara satu server aplikasi, pemeriksaan perlu memastikan bahwa koneksinya tidak memberikan akses yang tidak diperlukan menuju server atau segmen jaringan lainnya.
Selain itu, pengujian perlu memperhatikan perbedaan antara keterjangkauan jaringan dan kewenangan administratif.
Sebuah perangkat mungkin dapat berkomunikasi dengan server tertentu, tetapi tidak memiliki izin untuk masuk atau mengubah konfigurasi. Kedua kondisi tersebut memiliki implikasi keamanan yang berbeda.
Meski demikian, keterjangkauan jaringan yang tidak sesuai kebijakan tetap perlu dievaluasi karena dapat memperluas permukaan serangan.
Beberapa aspek penting dalam pengujian keamanan akses remote vendor meliputi:
- Cakupan konektivitas. Memastikan koneksi vendor hanya dapat menjangkau alamat jaringan dan layanan yang diperlukan.
- Efektivitas network segmentation. Memvalidasi pembatasan komunikasi antara jaringan remote dan segmen internal perusahaan.
- Keamanan autentikasi. Mengevaluasi mekanisme login, penggunaan MFA, dan pengelolaan kredensial vendor.
- Pembatasan hak administratif. Memastikan akun tidak memperoleh kewenangan yang melebihi tanggung jawab pekerjaannya.
- Masa berlaku akses. Memeriksa apakah koneksi dan izin dapat dinonaktifkan setelah periode pemeliharaan berakhir.
- Pencatatan aktivitas. Memastikan aktivitas penting dapat ditelusuri berdasarkan identitas pengguna dan waktu penggunaan.
- Pengelolaan perubahan. Mengevaluasi apakah pembaruan aturan jaringan atau perubahan kontrak vendor diikuti dengan peninjauan hak akses.
Pengujian perlu dilakukan berdasarkan otorisasi dan ruang lingkup yang telah disepakati agar tidak mengganggu sistem produksi.
NIST SP 800-46 Rev. 2 memberikan panduan keamanan remote access yang mencakup perangkat karyawan, kontraktor, mitra bisnis, dan vendor. Dokumen tersebut menekankan pentingnya perlindungan komponen akses jarak jauh berdasarkan ancaman yang relevan.
Prinsip ini menunjukkan bahwa evaluasi keamanan harus mencakup perangkat, mekanisme autentikasi, jalur komunikasi, dan pengendalian akses yang digunakan.
Jump Server dan Least Privilege Membantu Membatasi Jalur Pemeliharaan
Perusahaan tidak harus menghilangkan akses remote untuk meningkatkan keamanan jaringan.
Yang diperlukan adalah arsitektur yang memungkinkan vendor menyelesaikan pekerjaan tanpa memperoleh kewenangan yang tidak berkaitan dengan tanggung jawabnya.
Salah satu pendekatan yang dapat digunakan adalah jump server atau bastion host.
Melalui mekanisme ini, akses administratif dapat diarahkan melalui titik koneksi terkontrol sebelum vendor terhubung dengan sistem tujuan.
Penggunaan jump server dapat membantu memusatkan pengendalian akses dan pencatatan aktivitas. Namun, efektivitasnya tetap bergantung pada konfigurasi, pengamanan, dan pembatasan sistem yang dapat dijangkau melalui server tersebut.
Perusahaan juga dapat menerapkan Privileged Access Management (PAM) untuk mengendalikan penggunaan akun dengan kewenangan tinggi.
PAM dapat membantu mengatur persetujuan akses, pengelolaan kredensial, serta pemantauan sesi administratif sesuai kemampuan solusi yang digunakan.
Selain itu, prinsip Zero Trust memberikan pendekatan yang lebih berfokus pada identitas pengguna, kondisi perangkat, dan sumber daya yang akan diakses.
NIST SP 800-207 menjelaskan bahwa lokasi jaringan tidak seharusnya menjadi dasar pemberian kepercayaan secara otomatis. Autentikasi dan otorisasi perlu diterapkan sebelum akses terhadap sumber daya perusahaan diberikan.
Dalam konteks pemeliharaan jarak jauh, prinsip tersebut berarti vendor yang berhasil terhubung ke jaringan belum tentu berhak mengakses seluruh sistem di dalamnya.
Setiap akses perlu memiliki tujuan dan kebijakan yang jelas.
Penerapan MFA, segmentasi jaringan, pembatasan durasi akses, serta pencatatan aktivitas dapat menjadi bagian dari strategi pengamanan yang saling melengkapi.
Namun, tidak semua perusahaan membutuhkan arsitektur yang sama. Pemilihan kontrol perlu mempertimbangkan skala infrastruktur, tingkat risiko, kebutuhan pemeliharaan, dan kemampuan pengelolaan internal.
Penetration Testing Membantu Menemukan Jalur Akses yang Tidak Seharusnya Terbuka
Peninjauan konfigurasi merupakan langkah penting untuk memahami bagaimana akses remote diatur.
Namun, pemeriksaan tersebut sebaiknya dilengkapi dengan pengujian teknis guna memastikan kebijakan benar-benar diterapkan sesuai rancangan.
Network penetration testing dapat membantu mengevaluasi batas akses dari lingkungan yang telah diotorisasi, termasuk jalur VPN atau mekanisme remote lainnya.
Dalam pengujian ini, pemeriksa dapat mengevaluasi apakah akun vendor memiliki kemampuan menjangkau layanan di luar ruang lingkup, apakah segmentasi jaringan bekerja dengan benar, dan apakah terdapat kelemahan pengendalian akses yang dapat disalahgunakan.
Pengujian juga dapat membantu mengidentifikasi dampak dari konfigurasi yang terlalu luas terhadap keamanan aset internal.
Hasilnya tidak hanya berupa daftar kelemahan teknis. Perusahaan juga dapat memperoleh rekomendasi mengenai pengaturan firewall, pembatasan akun, pengelolaan sesi, dan peningkatan kebijakan remote access.
Meskipun demikian, penetration testing tidak menjamin seluruh kerentanan akan ditemukan. Kesimpulannya tetap perlu mempertimbangkan ruang lingkup, metode, serta kondisi sistem ketika pengujian berlangsung.
Bagi perusahaan yang bergantung pada vendor eksternal untuk pemeliharaan infrastruktur, evaluasi berkala dapat membantu memastikan akses tetap sesuai kebutuhan meskipun sistem dan hubungan kerja sama mengalami perubahan.
Pemeliharaan Membutuhkan Akses yang Tepat, Bukan Akses Tanpa Batas
Akses remote memiliki peran penting dalam menjaga keberlangsungan operasional perusahaan. Melalui koneksi jarak jauh, vendor dapat menangani gangguan, memperbarui sistem, dan melakukan pemeliharaan secara lebih efisien.
Namun, kemudahan tersebut tidak seharusnya mengorbankan pengendalian keamanan.
Vendor yang dipercaya untuk memelihara satu sistem tidak otomatis membutuhkan akses menuju seluruh jaringan perusahaan. Setiap izin perlu ditentukan berdasarkan tujuan pekerjaan, sistem yang menjadi tanggung jawab, tingkat kewenangan, serta durasi penggunaan.
Koneksi VPN yang terenkripsi, autentikasi yang kuat, dan keberadaan firewall merupakan bagian penting dari perlindungan. Namun, seluruh mekanisme tersebut tetap perlu diuji untuk memastikan batas akses benar-benar berjalan sesuai kebijakan.
Keamanan akses remote vendor bukan ditentukan oleh seberapa mudah vendor terhubung, tetapi oleh kemampuan perusahaan memastikan bahwa koneksi tersebut hanya memberikan akses yang memang diperlukan.
Dengan pengelolaan yang tepat, perusahaan dapat mempertahankan efisiensi pemeliharaan sekaligus mengurangi risiko penyalahgunaan akses pihak ketiga.
Evaluasi Keamanan Akses Remote dan Infrastruktur Bersama Fourtrezz
Akses vendor yang terlalu luas dapat menciptakan risiko keamanan meskipun proses pemeliharaan berjalan tanpa kendala.
Fourtrezz, bagian dari PT Tiga Pilar Keamanan, menyediakan layanan Vulnerability Assessment dan Penetration Testing untuk membantu perusahaan mengidentifikasi serta mengevaluasi kelemahan keamanan pada aset digital.
Melalui layanan Penetration Testing, Fourtrezz membantu perusahaan melakukan pengujian keamanan jaringan, server, aplikasi web, aplikasi mobile, dan API sesuai kebutuhan serta ruang lingkup yang disepakati.
Pengujian dapat diarahkan untuk mengevaluasi keamanan akses remote, efektivitas segmentasi jaringan, mekanisme autentikasi, serta pembatasan akses antar sistem.
Hasil pemeriksaan dilengkapi dengan analisis risiko dan rekomendasi perbaikan yang dapat digunakan oleh tim IT untuk memperkuat pengendalian keamanan infrastruktur.
Bagi perusahaan yang ingin memastikan akses vendor tidak membuka jalur yang tidak diperlukan menuju sistem internal, Fourtrezz terbuka untuk diskusi dan kerja sama dalam perencanaan pengujian keamanan.
Hubungi Fourtrezz:
Website: www.fourtrezz.co.id
Telepon/WhatsApp: +62 857-7771-7243
Email: [email protected]
Andhika RDigital Marketing at Fourtrezz
Artikel Terpopuler
Tags: Remote Access, Vendor Security, Network Segmentation, Third-Party Risk, Penetration Testing
Baca Selengkapnya
Berlangganan Newsletter FOURTREZZ
Jadilah yang pertama tahu mengenai artikel baru, produk, event, dan promosi.