Rabu, 28 Oktober 2026 | 11 min read | Andhika R
Keamanan Login Dapat Runtuh melalui Fitur Pemulihan Akun yang Jarang Diuji
Sebuah perusahaan telah menerapkan berbagai mekanisme keamanan untuk melindungi akses pengguna. Kata sandi harus memenuhi standar keamanan, percobaan login dibatasi, dan Multi-Factor Authentication (MFA) diwajibkan untuk mengakses sistem yang menyimpan informasi penting.
Dari sisi autentikasi, perlindungan tersebut terlihat cukup kuat. Namun, ada satu pertanyaan yang sering terlewat dalam evaluasi keamanan aplikasi. Bagaimana jika seseorang dapat memperoleh kembali akses ke akun melalui fitur lupa kata sandi yang menggunakan proses verifikasi lebih sederhana?
Dalam kondisi tersebut, penyerang tidak harus melewati seluruh perlindungan pada halaman login. Mereka mungkin cukup menyalahgunakan mekanisme pemulihan akun untuk mengganti kredensial atau mengambil alih akses pengguna.
Persoalannya bukan karena fitur pemulihan akun tidak diperlukan. Justru, fungsi tersebut menjadi bagian penting dalam menjaga keberlangsungan akses pengguna. Risiko muncul ketika mekanisme yang memiliki kewenangan besar terhadap akun tidak mendapatkan pengujian keamanan yang memadai.
Keamanan login tidak cukup dinilai dari sulitnya seseorang masuk menggunakan kredensial yang salah. Sistem juga harus mampu memastikan bahwa hanya pemilik akun yang sah dapat memulihkan akses ketika autentikasi normal tidak dapat dilakukan.
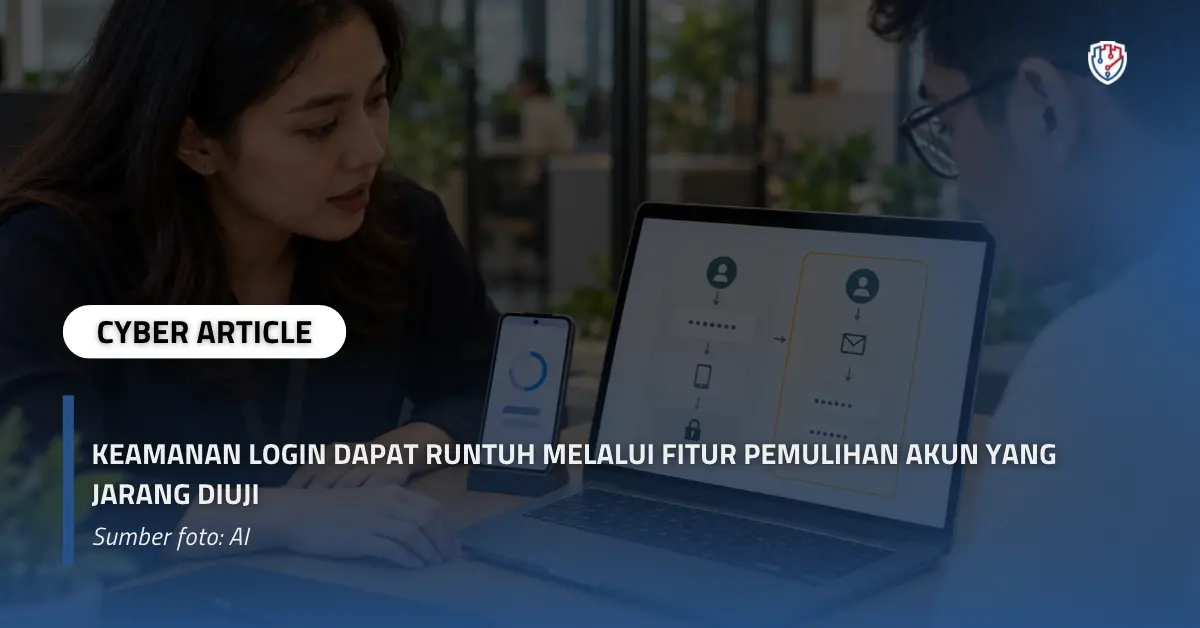
Login yang Ketat Tidak Banyak Membantu Jika Jalur Pemulihannya Lebih Lemah
Perusahaan umumnya memberikan perhatian besar pada keamanan proses login. Penerapan MFA, kebijakan kata sandi, pembatasan percobaan autentikasi, dan pemantauan aktivitas mencurigakan menjadi bagian dari pengendalian yang semakin umum digunakan.
Namun, sistem autentikasi sebenarnya tidak hanya terdiri dari halaman login.
Pengguna dapat mengganti kata sandi, mengubah alamat email, mendaftarkan perangkat autentikasi baru, atau meminta pemulihan akses ketika kehilangan kredensial. Setiap proses tersebut memiliki hubungan langsung dengan keamanan identitas pengguna.
Fitur pemulihan akun bahkan dapat memiliki kewenangan untuk mengganti faktor autentikasi yang sebelumnya digunakan.
Apabila penggantian tersebut dilakukan melalui verifikasi yang tidak memadai, perlindungan pada halaman login dapat kehilangan sebagian efektivitasnya.
Sebagai contoh, sebuah aplikasi internal mengharuskan pengguna memasukkan kata sandi dan kode autentikasi tambahan. Namun, ketika memilih fitur lupa kata sandi, pengguna hanya perlu melewati proses verifikasi yang lebih lemah untuk memperoleh akses kembali.
Jika mekanisme tersebut dapat dimanipulasi, penyerang berpotensi melewati jalur autentikasi normal tanpa mengetahui kredensial sebelumnya.
Risiko ini tidak berarti setiap proses pemulihan yang berbeda dari login otomatis tidak aman. Pemulihan akun memang membutuhkan mekanisme alternatif karena pengguna mungkin sudah kehilangan akses terhadap autentikator utamanya.
Persoalan yang harus dievaluasi adalah apakah metode alternatif tersebut memberikan tingkat keyakinan identitas yang sesuai dengan risiko akun.
NIST melalui Special Publication 800-63B membahas pemulihan akun sebagai bagian dari pengelolaan autentikator. Standar tersebut menekankan pentingnya metode pemulihan yang terkontrol, termasuk penggunaan recovery code, verifikasi identitas, dan pemberitahuan kepada pemilik akun.
Dengan demikian, keamanan pemulihan bukan persoalan tambahan yang dapat dipisahkan dari desain autentikasi utama.
Reset Password Dapat Menjadi Jalur Pengambilalihan Akun
Fitur lupa kata sandi sering dirancang agar pengguna dapat memperoleh kembali akses secara cepat tanpa harus menghubungi administrator.
Dalam implementasi yang umum, pengguna memasukkan alamat email, menerima tautan atau kode verifikasi, kemudian membuat kata sandi baru.
Alur tersebut terlihat sederhana. Namun, setiap tahap memiliki keputusan keamanan yang menentukan apakah proses pemulihan dapat dipercaya.
Recovery Token yang Lemah Membuka Risiko Penyalahgunaan
Tautan reset password biasanya menggunakan token khusus untuk membuktikan bahwa pengguna memiliki akses terhadap mekanisme pemulihan yang telah didaftarkan.
Token tersebut harus sulit ditebak, memiliki masa berlaku yang terbatas, dan hanya dapat digunakan sesuai tujuan penerbitannya.
Masalah muncul ketika token dibuat menggunakan nilai yang mudah diprediksi, berlaku terlalu lama, atau tetap dapat digunakan setelah proses reset berhasil.
Dalam kondisi tertentu, kelemahan tersebut dapat memberikan kesempatan kepada pihak yang tidak berwenang untuk menyelesaikan proses pemulihan tanpa memenuhi seluruh persyaratan keamanan.
OWASP melalui Forgot Password Cheat Sheet merekomendasikan penggunaan token yang dihasilkan dengan algoritma kriptografi yang aman, memiliki panjang memadai, disimpan secara aman, serta dibatasi masa berlaku dan penggunaannya.
Prinsip tersebut bertujuan memastikan bahwa mekanisme pemulihan tidak berubah menjadi jalur alternatif yang lebih mudah disalahgunakan.
Respons Sistem Dapat Membocorkan Keberadaan Akun
Kelemahan lain dapat muncul sebelum proses reset kata sandi dimulai.
Beberapa aplikasi memberikan respons berbeda ketika pengguna memasukkan alamat email yang terdaftar dan tidak terdaftar.
Sebagai contoh, sistem menampilkan pesan bahwa email tidak ditemukan apabila alamat tersebut belum memiliki akun. Sebaliknya, alamat yang valid menghasilkan pemberitahuan bahwa instruksi pemulihan telah dikirim.
Perbedaan respons seperti ini dapat digunakan untuk mengidentifikasi akun yang tersedia dalam sistem. Kondisi tersebut dikenal sebagai account enumeration.
Informasi mengenai keberadaan akun mungkin terlihat tidak terlalu sensitif. Namun, bagi penyerang, daftar identitas yang valid dapat menjadi informasi awal untuk melakukan phishing, credential stuffing, atau percobaan serangan lainnya.
Karena itu, respons pemulihan perlu dirancang agar tidak membocorkan keberadaan akun secara tidak perlu.
Pengendalian juga harus mempertimbangkan perbedaan waktu respons, bukan hanya teks pesan yang ditampilkan.
Verifikasi OTP Membutuhkan Pembatasan yang Memadai
One-Time Password (OTP) sering digunakan sebagai bagian dari verifikasi pemulihan akun.
Kode ini umumnya memiliki masa berlaku terbatas dan dikirim melalui saluran komunikasi yang telah didaftarkan pengguna.
Namun, keamanan OTP tidak hanya ditentukan oleh panjang kode atau durasi penggunaannya.
Sistem juga perlu mengatur jumlah percobaan verifikasi, mengikat kode pada pengguna dan proses pemulihan tertentu, serta memastikan kode tidak dapat digunakan kembali setelah berhasil diverifikasi.
Tanpa pembatasan yang memadai, percobaan berulang dapat meningkatkan risiko penyalahgunaan, terutama apabila kode memiliki ruang kemungkinan yang relatif kecil.
Selain itu, proses penerbitan OTP perlu dikendalikan agar tidak dapat digunakan untuk membanjiri pengguna dengan pesan verifikasi.
Hal ini menunjukkan bahwa keamanan reset password bergantung pada keseluruhan alur, bukan hanya keberadaan token atau kode verifikasi.
MFA Bisa Kehilangan Efektivitas melalui Proses Pemulihan yang Terlalu Mudah
Multi-Factor Authentication merupakan salah satu kontrol penting untuk mengurangi risiko akses tidak sah ketika kata sandi diketahui pihak lain.
Namun, pengguna dapat kehilangan perangkat autentikasi, mengganti telepon seluler, atau tidak lagi memiliki akses terhadap metode verifikasi yang sebelumnya didaftarkan.
Untuk menghadapi kondisi tersebut, aplikasi membutuhkan mekanisme pemulihan MFA.
Di sinilah pengelola sistem menghadapi tantangan. Pemulihan harus tetap memungkinkan pengguna sah memperoleh kembali akses, tetapi tidak boleh memberikan kemudahan yang sama kepada pihak yang tidak berwenang.
Misalnya, sebuah akun administrator dilindungi MFA berbasis aplikasi autentikator. Ketika pengguna kehilangan perangkat, sistem menyediakan opsi untuk mengganti autentikator melalui verifikasi identitas.
Apabila proses penggantian tersebut hanya bergantung pada informasi yang mudah diperoleh pihak lain, keamanan akun dapat melemah.
Risiko serupa muncul ketika recovery code tidak dibatasi penggunaannya atau prosedur bantuan administrator memungkinkan perubahan autentikator tanpa verifikasi yang memadai.
NIST SP 800-63B menjelaskan bahwa account recovery dapat menggunakan beberapa pendekatan, seperti recovery code, kontak pemulihan, atau pengulangan proses pembuktian identitas sesuai tingkat jaminan autentikasi.
Standar tersebut juga mengatur pemberitahuan kepada pemilik akun ketika proses pemulihan dilakukan.
Notifikasi menjadi penting karena membantu pengguna mengenali perubahan akses yang tidak mereka lakukan.
Meskipun demikian, pemberitahuan bukan pengganti verifikasi identitas. Pengamanan utama tetap harus mencegah pemulihan yang tidak sah sebelum perubahan autentikator diselesaikan.
MFA baru memberikan perlindungan yang konsisten apabila mekanisme penggantian dan pemulihannya juga dirancang berdasarkan tingkat risiko akun.
Sesi Lama dan Perubahan Kredensial Dapat Memperpanjang Risiko
Pemulihan akun tidak selalu selesai ketika pengguna berhasil membuat kata sandi baru.
Masih terdapat persoalan mengenai sesi autentikasi yang sebelumnya aktif.
Dalam banyak aplikasi, pengguna dapat memiliki beberapa sesi sekaligus melalui komputer kantor, perangkat pribadi, maupun aplikasi mobile.
Ketika kata sandi diubah melalui proses pemulihan, sistem perlu menentukan bagaimana sesi yang sudah berjalan akan diperlakukan.
Apabila terdapat indikasi kompromi akun, mempertahankan seluruh sesi lama dapat memperpanjang risiko karena pihak yang sebelumnya memperoleh akses mungkin masih memiliki sesi yang berlaku.
Namun, tidak semua perubahan kata sandi harus selalu mengakhiri seluruh sesi dalam setiap kondisi. Kebijakan tersebut perlu mempertimbangkan tingkat risiko, tujuan perubahan kredensial, dan kebutuhan operasional.
Untuk pemulihan akibat dugaan pengambilalihan akun, pencabutan sesi yang berisiko dan autentikasi ulang menjadi langkah yang penting untuk dievaluasi.
Penggunaan token akses dan refresh token juga perlu dipertimbangkan agar perubahan kredensial tidak meninggalkan jalur autentikasi yang semestinya sudah dihentikan.
Selain itu, pemilik akun perlu menerima pemberitahuan mengenai aktivitas sensitif, seperti perubahan kata sandi, pendaftaran autentikator baru, atau pembaruan informasi pemulihan.
Dengan demikian, pemulihan akun seharusnya dipahami sebagai perubahan kondisi keamanan identitas, bukan sekadar penggantian sebuah kata sandi.
Pentest Perlu Menguji Seluruh Alur Pemulihan, Bukan Hanya Halaman Login
Dalam pengujian keamanan aplikasi, halaman login sering menjadi salah satu titik pemeriksaan utama.
Penguji mengevaluasi validasi kredensial, pembatasan percobaan, pengelolaan sesi, hingga kemungkinan kelemahan autentikasi.
Namun, pengujian tersebut belum lengkap apabila jalur pemulihan akun tidak mendapatkan perhatian yang sesuai.
Analisis ini sering kami temukan saat melakukan penetration testing pada perusahaan di Indonesia.
Fitur lupa kata sandi, penggantian autentikator, dan perubahan informasi pemulihan dapat memiliki logika bisnis yang berbeda dari proses login normal.
Perbedaan tersebut menciptakan kebutuhan pengujian tersendiri.
OWASP Web Security Testing Guide melalui WSTG-ATHN-09 memberikan panduan mengenai pengujian fungsi perubahan dan reset kata sandi. Tujuannya adalah mengidentifikasi kelemahan yang dapat memengaruhi keamanan akun, termasuk proses verifikasi dan pengelolaan mekanisme reset.
Dalam pelaksanaan penetration testing, beberapa aspek yang perlu diperiksa meliputi:
- Validasi identitas pengguna. Memastikan pemulihan hanya dapat dilakukan melalui metode verifikasi yang sesuai dengan tingkat risiko akun.
- Keamanan recovery token. Memeriksa masa berlaku, keunikan, perlindungan penyimpanan, dan pembatasan penggunaan token.
- Pencegahan account enumeration. Mengevaluasi apakah respons aplikasi membocorkan informasi mengenai keberadaan akun.
- Pembatasan percobaan verifikasi. Memastikan OTP dan recovery code memiliki kontrol untuk mencegah penyalahgunaan.
- Pengelolaan pemulihan MFA. Memastikan perubahan autentikator tidak memberikan jalur untuk melewati pengendalian identitas secara tidak sah.
- Penanganan sesi setelah pemulihan. Mengevaluasi apakah sesi sebelumnya diperlakukan sesuai kebijakan keamanan.
- Notifikasi aktivitas sensitif. Memastikan pengguna memperoleh informasi ketika terjadi perubahan penting terhadap kredensial atau autentikator.
Pengujian juga perlu memperhatikan hubungan antara aplikasi web, API, sistem identitas terpusat, dan layanan pihak ketiga.
Dalam arsitektur modern, proses pemulihan tidak selalu berlangsung pada satu komponen. Permintaan reset dapat diproses melalui API, verifikasi dilakukan oleh penyedia identitas, sementara perubahan kredensial memengaruhi beberapa aplikasi yang terintegrasi.
Jika ruang lingkup pengujian hanya mencakup halaman login, kelemahan pada komponen pemulihan yang berada di luar cakupan dapat terlewat.
Karena itu, penetration testing perlu direncanakan berdasarkan keseluruhan alur autentikasi serta batas kepercayaan antar komponen.
Keamanan Pemulihan Akun Tidak Harus Mengorbankan Pengalaman Pengguna
Pengamanan yang semakin ketat sering dianggap identik dengan penambahan tahapan verifikasi.
Padahal, terlalu banyak persyaratan tidak selalu menghasilkan keamanan yang lebih baik.
Proses pemulihan yang terlalu rumit dapat menghambat pengguna sah, meningkatkan permintaan bantuan kepada administrator, atau mendorong munculnya prosedur informal yang justru lebih sulit dikendalikan.
Sebagai contoh, ketika karyawan kehilangan perangkat MFA dan tidak dapat menjalankan prosedur pemulihan resmi, tim operasional mungkin menerima permintaan untuk melakukan penggantian secara manual.
Jika prosedur bantuan tersebut tidak memiliki standar verifikasi yang jelas, pengendalian keamanan dapat melemah.
Karena itu, perusahaan perlu merancang mekanisme pemulihan berdasarkan tingkat sensitivitas akun.
Akun dengan akses administratif atau kewenangan mengelola data penting membutuhkan proses verifikasi yang sesuai dengan risikonya.
Sementara itu, akun dengan tingkat risiko lebih rendah dapat menggunakan mekanisme pemulihan yang lebih sederhana selama tetap memenuhi kebutuhan keamanan.
Recovery code yang disimpan dengan aman, kontak pemulihan yang telah diverifikasi, serta prosedur bantuan yang terdokumentasi dapat membantu menyeimbangkan keamanan dan kemudahan penggunaan.
Pendekatan Secure Software Development Life Cycle (Secure SDLC) juga relevan untuk memastikan kebutuhan keamanan tersebut diperhitungkan sejak tahap perancangan.
Pengembang perlu menetapkan skenario pemulihan, mengidentifikasi potensi penyalahgunaan, dan menguji perubahan pada authentication flow sebelum fitur digunakan secara luas.
Dengan pendekatan tersebut, keamanan pemulihan akun tidak hanya diperiksa ketika terjadi insiden, tetapi menjadi bagian dari pengendalian yang terus dipelihara.
Keamanan Login Ditentukan Juga oleh Cara Akun Dipulihkan
Penerapan kata sandi yang kuat, MFA, dan pembatasan percobaan login merupakan langkah penting untuk melindungi identitas pengguna.
Namun, perlindungan tersebut tidak dapat dievaluasi secara terpisah dari mekanisme pemulihan akun.
Fitur lupa kata sandi, penggantian autentikator, dan perubahan informasi pemulihan memiliki kewenangan yang dapat memengaruhi seluruh akses pengguna.
Apabila proses tersebut menggunakan verifikasi yang tidak memadai, sistem berpotensi memberikan jalur alternatif untuk mengambil alih akun tanpa harus melewati seluruh perlindungan pada login normal.
Karena itu, evaluasi keamanan autentikasi harus mencakup seluruh perjalanan identitas pengguna, mulai dari login, perubahan kredensial, pengelolaan sesi, hingga pemulihan akses.
Sistem login yang kuat bukan hanya sistem yang mampu menolak pengguna tidak sah ketika masuk, tetapi juga mampu mencegah pihak yang tidak berwenang mengambil alih akun melalui proses pemulihan.
Melalui pengujian yang menyeluruh, perusahaan dapat memahami kelemahan pada authentication flow dan menentukan langkah perbaikan sebelum kondisi tersebut menimbulkan risiko yang lebih besar.
Evaluasi Keamanan Autentikasi Aplikasi Bersama Fourtrezz
Fitur pemulihan akun yang terlihat sederhana dapat memiliki dampak besar terhadap keamanan sistem apabila tidak dirancang dan diuji dengan benar.
Fourtrezz, bagian dari PT Tiga Pilar Keamanan, menyediakan layanan Vulnerability Assessment dan Penetration Testing untuk membantu perusahaan mengidentifikasi dan mengevaluasi kelemahan keamanan pada aplikasi maupun infrastruktur digital.
Melalui layanan Penetration Testing, Fourtrezz membantu perusahaan melakukan evaluasi keamanan aplikasi web, aplikasi mobile, API, jaringan, dan server sesuai ruang lingkup pengujian.
Pengujian dapat mencakup mekanisme autentikasi, pengelolaan sesi, kontrol akses, serta alur pemulihan akun untuk mengidentifikasi potensi kerentanan yang dapat memengaruhi keamanan pengguna.
Hasil pemeriksaan disertai analisis risiko dan rekomendasi perbaikan yang dapat menjadi dasar bagi tim pengembang maupun pengelola sistem dalam meningkatkan perlindungan aplikasi.
Bagi perusahaan yang ingin memastikan fitur login dan pemulihan akun telah memiliki pengendalian keamanan yang memadai, Fourtrezz terbuka untuk diskusi dan kerja sama sesuai kebutuhan pengujian.
Hubungi Fourtrezz:
Website: www.fourtrezz.co.id
Telepon/WhatsApp: +62 857-7771-7243
Email: [email protected]
Andhika RDigital Marketing at Fourtrezz
Artikel Terpopuler
Tags: Keamanan Login, Account Recovery, Password Reset, Authentication Security, Penetration Testing
Baca Selengkapnya
Berlangganan Newsletter FOURTREZZ
Jadilah yang pertama tahu mengenai artikel baru, produk, event, dan promosi.