Rabu, 7 Oktober 2026 | 4 min read | Andhika R
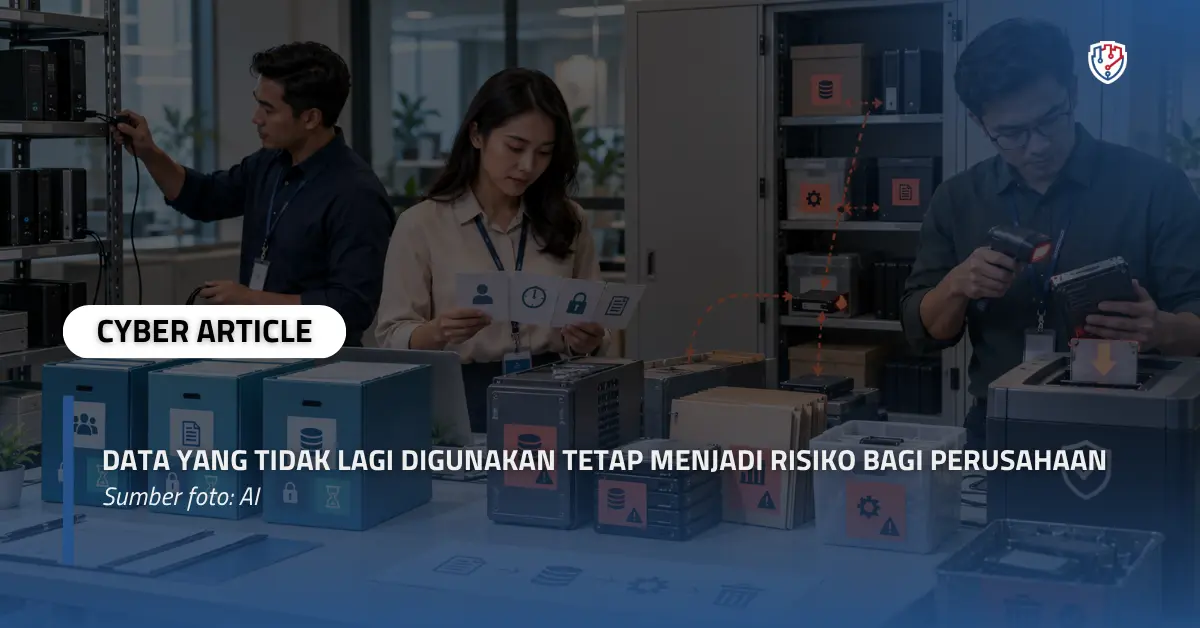
Data yang Tidak Lagi Digunakan Tetap Menjadi Risiko bagi Perusahaan
Sebuah perusahaan dapat berhenti menggunakan aplikasi tanpa benar-benar meninggalkan data di dalamnya. Proses bisnis sudah pindah ke sistem baru, tetapi basis data lama masih tersimpan. Salinannya mungkin juga berada di folder bersama, lingkungan pengujian, atau cadangan yang dibuat bertahun-tahun lalu.
Keputusan untuk menyimpannya sering terdengar masuk akal: siapa tahu suatu hari diperlukan. Namun, semakin lama data dibiarkan tanpa tujuan yang jelas, semakin sulit perusahaan menjawab tiga pertanyaan penting: mengapa data itu masih ada, siapa yang dapat mengaksesnya, dan siapa yang bertanggung jawab menjaganya?
Data lama tidak selalu berada di sistem lama
Risiko data yang tidak terpakai sering tersembunyi dalam salinan yang dibuat untuk keperluan sementara. Tim operasional pernah mengekspor daftar pelanggan untuk laporan. Tim pengembang menyalin basis data untuk menguji aplikasi. Divisi lain menyimpan dokumen proyek di layanan penyimpanan bersama.
Pekerjaannya selesai, tetapi salinan data tetap ada. Ketika hak akses berubah atau pemilik proses berganti, keberadaan salinan tersebut mudah terlupakan.
Analisis ini sering kami temukan saat melakukan penetration testing pada perusahaan di Indonesia.
Dalam pengujian keamanan, perhatian biasanya tertuju pada sistem yang aktif digunakan. Padahal, perusahaan juga perlu mengetahui apakah data penting masih tersimpan pada aplikasi lama atau lokasi lain yang jarang ditinjau. Semakin banyak salinan, semakin banyak pula tempat yang harus dilindungi dan dipantau.
Alasan menyimpan data harus dapat dijelaskan
Tidak semua data lama perlu segera dihapus. Sebagian informasi masih diperlukan untuk memenuhi kewajiban hukum, menyelesaikan kontrak, mendukung audit, atau menjaga kelangsungan operasional.
Masalah muncul ketika alasan penyimpanannya hanya berupa “mungkin berguna nanti”. Pernyataan tersebut tidak memberi batas waktu dan tidak menjelaskan perlindungan apa yang dibutuhkan selama data disimpan.
Prinsip minimisasi data mengajak perusahaan membatasi penyimpanan informasi pada kebutuhan yang nyata. Untuk data pribadi, Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi juga mengatur penghapusan atau pemusnahan setelah masa retensi berakhir atau atas permintaan subjek data, dengan pengecualian sesuai ketentuan peraturan perundang-undangan.
Karena itu, kebijakan retensi data perlu disusun berdasarkan jenis informasi dan tujuan penggunaannya. Masa simpan dokumen kontrak, data pelanggan, serta salinan untuk pengujian aplikasi tidak dapat diasumsikan sama.
Menghapus dari aplikasi belum tentu menghapus seluruh salinan
Sebuah tombol hapus biasanya hanya berlaku pada bagian sistem tertentu. Data yang sama mungkin masih berada dalam file ekspor, arsip, atau backup. Inilah sebabnya perusahaan perlu memahami alur data sebelum menyatakan bahwa suatu informasi telah dihapus.
Penelitian yang dipublikasikan dalam Symposium on Usable Privacy and Security menunjukkan bahwa orang dapat memiliki pemahaman berbeda tentang penghapusan data: sebagian melihat apa yang hilang dari antarmuka, sementara sebagian lain mempertimbangkan proses di balik sistem. Bagi perusahaan, perbedaan ini menjadi pengingat bahwa tindakan penghapusan perlu didefinisikan dan diperiksa secara menyeluruh.
Panduan NIST mengenai sanitasi media juga menekankan perlunya metode dan verifikasi yang sesuai dengan sensitivitas informasi. Cara menangani data pada media penyimpanan yang akan digunakan kembali tentu memerlukan pertimbangan berbeda dari sekadar menghapus tampilan sebuah catatan di aplikasi.
Mulai dari data yang paling sulit dipertanggungjawabkan
Perusahaan tidak harus menyelesaikan seluruh persoalan data lama sekaligus. Langkah awal yang lebih realistis adalah meninjau satu aplikasi yang sudah jarang digunakan atau satu kelompok data yang memiliki banyak salinan.
Petakan lokasi penyimpanannya, tetapkan pemiliknya, periksa hak akses, lalu tentukan alasan dan batas waktu penyimpanan. Jika data masih wajib disimpan, pastikan perlindungannya tetap memadai. Jika tidak lagi diperlukan dan tidak ada kewajiban untuk mempertahankannya, jalankan proses penghapusan yang sesuai dan dokumentasikan hasilnya.
Peninjauan ini juga dapat dimasukkan ke dalam proses pengembangan sistem. Ketika aplikasi baru dibuat atau data dipindahkan, perusahaan perlu menentukan sejak awal data apa yang ikut berpindah dan apa yang seharusnya ditinggalkan.
Data yang sudah tidak digunakan tidak otomatis menjadi aman karena jarang dibuka. Selama masih tersimpan, data tersebut tetap menuntut pengawasan. Perusahaan yang mampu menjelaskan tujuan, lokasi, pemilik, dan masa simpan setiap kelompok data akan lebih siap mengelola risikonya.
Fourtrezz dapat membantu perusahaan mengidentifikasi celah keamanan melalui layanan vulnerability assessment dan penetration testing pada aplikasi, API, jaringan, serta server. Jika perusahaan sedang meninjau sistem lama atau mengembangkan aplikasi baru, pengujian keamanan dapat menjadi bagian dari langkah untuk memahami risiko yang masih terbuka.
Hubungi Fourtrezz:
Website: www.fourtrezz.co.id
Telepon/WhatsApp: +62 857-7771-7243
Email: [email protected]

Andhika RDigital Marketing at Fourtrezz
Artikel Terpopuler
Tags: Keamanan Data, Retensi Data, Penghapusan Data, Data Perusahaan, Penetration Testing
Baca SelengkapnyaBerita Teratas

Berlangganan Newsletter FOURTREZZ
Jadilah yang pertama tahu mengenai artikel baru, produk, event, dan promosi.