Jumat, 20 November 2026 | 9 min read | Andhika R
Ekspor CSV Dapat Membawa Formula Berbahaya dari Input Pelanggan ke Spreadsheet Tim Keuangan
Setiap akhir periode, tim keuangan mengunduh laporan transaksi dari aplikasi perusahaan. File CSV dibuka, data diperiksa, lalu beberapa kolom dipindahkan ke workbook rekonsiliasi.
Proses tersebut terasa aman karena file berasal dari sistem internal. Tidak ada lampiran dari pengirim asing dan tidak ada permintaan mengunduh aplikasi tambahan.
Namun, sebagian isi laporan mungkin berasal langsung dari pelanggan: nama penagihan, alamat, catatan pesanan, atau referensi transaksi.
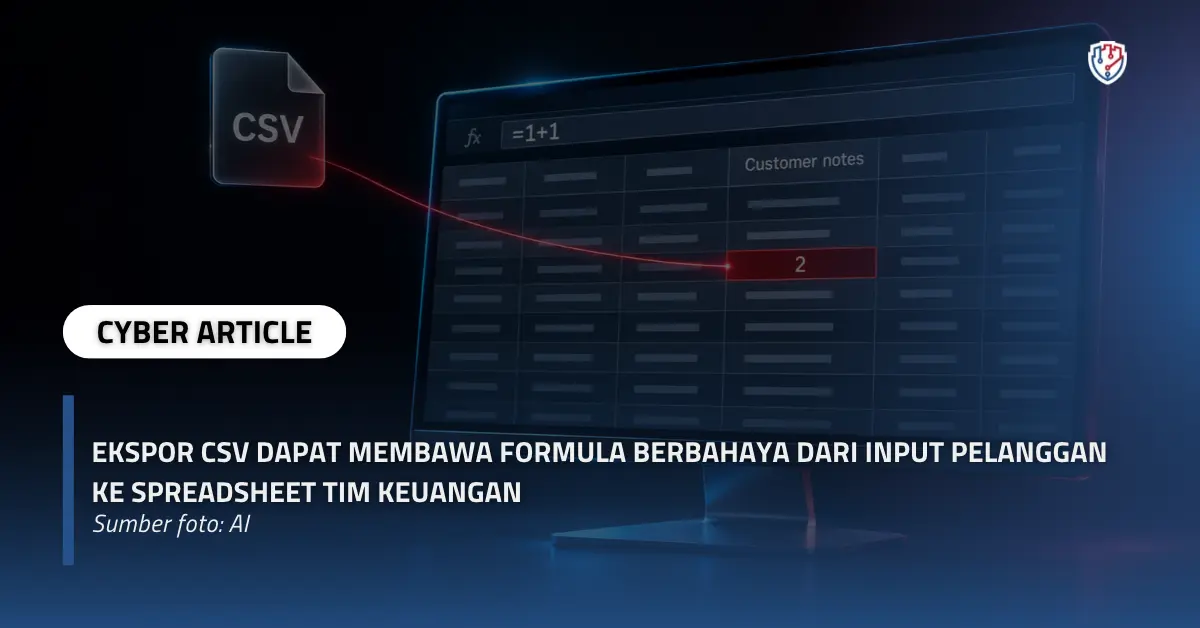
Jika salah satu nilai tersebut ditafsirkan sebagai formula oleh spreadsheet, data dari pihak luar dapat berubah menjadi instruksi di lingkungan kerja tim keuangan.
Inilah persoalan yang sering luput dalam pengamanan fitur ekspor. Aplikasi berhasil menyimpan dan mengeluarkan data, tetapi belum memastikan bagaimana perangkat lunak berikutnya akan membacanya.
Keamanan ekspor CSV perlu mengikuti perjalanan data sampai ke spreadsheet yang benar-benar digunakan.
Teks pada Aplikasi Dapat Berubah Menjadi Formula
Pada halaman aplikasi, nama pelanggan biasanya ditampilkan sebagai teks. Ketika nilai yang sama diekspor ke CSV dan dibuka menggunakan spreadsheet, cara penafsirannya dapat berubah.
CSV pada dasarnya memuat baris dan nilai yang dipisahkan dengan delimiter. Format ini tidak menyediakan tipe sel eksplisit seperti yang dapat ditetapkan dalam workbook XLSX.
Aplikasi pembuka kemudian menentukan bagaimana nilai tersebut dibaca: sebagai teks, angka, tanggal, atau formula.
Nilai yang diawali tanda sama dengan merupakan contoh umum yang dapat ditafsirkan sebagai formula. Perlakuan terhadap karakter lain bergantung pada aplikasi, versi, pengaturan lokal, dan metode impor.
Kelemahan ini dikenal sebagai CSV injection atau formula injection. MITRE mengelompokkannya dalam CWE-1236, yaitu kegagalan menetralkan elemen formula pada keluaran CSV.
CSV sendiri tidak menjalankan formula. Interpretasi terjadi pada perangkat lunak yang membuka atau mengimpor file tersebut.
Perbedaan ini penting karena pengamanan perlu mempertimbangkan kedua sisi: aplikasi yang menghasilkan file dan spreadsheet yang memprosesnya.
Basis Data Tidak Mengubah Asal Kepercayaan Data
Masukan pelanggan dapat melewati banyak tahap sebelum masuk ke laporan keuangan.
Sebuah catatan disimpan pada pesanan, ditampilkan pada dashboard, disinkronkan ke sistem penagihan, lalu dimasukkan ke ekspor bulanan.
Setelah melewati beberapa sistem, data tersebut sering dianggap sebagai informasi internal.
Padahal, penyimpanan dalam basis data tidak mengubah siapa yang mengendalikan nilai awalnya.
Masalah dapat bersifat tertunda. Pelanggan memasukkan teks hari ini, tetapi efeknya baru terlihat ketika staf mengunduh laporan beberapa minggu kemudian.
Karena itu, pemeriksaan pada formulir dan halaman aplikasi saja belum cukup.
Perusahaan perlu memetakan seluruh sumber nilai yang masuk ke ekspor, termasuk data dari CRM, marketplace, impor mitra, dan layanan pihak ketiga.
Kolom yang terlihat administratif juga tidak otomatis tepercaya. Nama perusahaan, referensi pembayaran, dan keterangan invoice dapat berasal dari proses yang masih memberikan kendali kepada pihak luar.
Batas kepercayaan perlu mengikuti asal data sampai ke tujuan akhirnya.
Laporan Resmi Dapat Memberikan Kepercayaan yang Keliru
File yang diunduh dari aplikasi perusahaan memiliki kredibilitas di mata pengguna.
Tim keuangan mungkin menganggap seluruh isinya telah diperiksa karena laporan dibuat oleh sistem yang dipakai sehari-hari.
Kepercayaan tersebut dapat menjadi bagian dari risiko.
Apabila spreadsheet menampilkan nilai hasil formula atau tautan yang meyakinkan, staf dapat memperlakukannya sebagai bagian sah dari laporan.
Dalam kondisi tertentu, formula dapat mengubah tampilan sebuah sel sehingga isi yang terlihat berbeda dari teks masukan aslinya. Formula juga dapat membentuk tautan yang mendorong pengguna membuka halaman lain.
Hal tersebut belum berarti formula pada satu sel bebas mengubah seluruh workbook. Kemampuannya tetap mengikuti fitur spreadsheet dan lingkungan yang digunakan.
Meski demikian, perubahan pada satu kolom dapat mengganggu pemahaman data apabila kolom tersebut dipakai sebagai referensi pemeriksaan.
Risiko bisnis perlu dinilai dari fungsi kolom, pengguna yang membukanya, dan keputusan yang dibuat berdasarkan hasil tersebut.
Dampaknya Bergantung pada Spreadsheet dan Lingkungan
CSV injection tidak memiliki dampak yang seragam.
Sebagian kasus hanya menunjukkan bahwa teks ditafsirkan sebagai formula. Kasus lain dapat menghasilkan manipulasi tampilan, tautan menyesatkan, atau permintaan ke sumber eksternal apabila fungsi dan kebijakan aplikasi mendukungnya.
Kemungkinan kebocoran data bergantung pada formula yang tersedia, informasi yang dapat dirujuk, konektivitas jaringan, dan pembatasan konten eksternal.
Dampak yang lebih tinggi, termasuk eksekusi perintah pada workstation, biasanya membutuhkan kondisi tambahan seperti fitur lama, konfigurasi tertentu, interaksi pengguna, atau kerentanan perangkat lunak.
Karena itu, klaim bahwa setiap CSV berformula otomatis mengambil alih komputer tidak akurat.
Penilaian yang baik membedakan bukti interpretasi formula dari bukti dampak lanjutan.
OWASP Web Security Testing Guide juga menempatkan konfigurasi klien dan interaksi pengguna sebagai faktor penting dalam menilai konsekuensi formula injection.
Perusahaan perlu mengetahui aplikasi spreadsheet yang digunakan tim keuangan, cara file dibuka, serta kebijakan keamanannya. Asumsi berdasarkan satu perangkat pengembang belum cukup mewakili lingkungan kerja sebenarnya.
Quoting CSV Tidak Otomatis Menetralkan Formula
Banyak implementasi sudah menggunakan tanda kutip untuk membungkus nilai CSV. Langkah ini penting agar koma, tanda kutip, atau baris baru tidak merusak struktur kolom.
Namun, perlindungan struktur CSV dan pencegahan formula merupakan dua kebutuhan berbeda.
Tanda kutip pembungkus merupakan bagian dari sintaks file. Setelah CSV dibaca, tanda tersebut dapat dihilangkan oleh parser, lalu nilai di dalam sel tetap diperiksa oleh spreadsheet.
Akibatnya, nilai yang sudah diserialisasi dengan benar masih dapat ditafsirkan sebagai formula.
Sebaliknya, menambahkan perlindungan formula tanpa serialisasi CSV yang benar dapat meninggalkan masalah struktur. Delimiter dan baris baru yang tidak ditangani dengan tepat berpotensi membuat nilai jatuh pada sel yang berbeda.
Karena itu, aplikasi perlu memakai pustaka pembuat CSV yang sesuai sekaligus menerapkan kebijakan terhadap nilai yang berisiko ditafsirkan sebagai formula.
Pemeriksaan juga perlu memperhatikan karakter kontrol dan perilaku normalisasi aplikasi tujuan. Menilai satu karakter pertama tanpa memahami cara file diproses dapat menghasilkan perlindungan yang tidak konsisten.
Netralisasi Harus Mengikuti Jenis Data
Menghapus seluruh karakter yang dianggap berbahaya dari masukan pelanggan dapat merusak data yang sah.
Nomor telepon internasional dapat diawali tanda tambah. Nilai koreksi keuangan dapat berbentuk angka negatif. Catatan pelanggan juga dapat mengandung simbol yang memiliki makna bisnis.
Karena itu, pengamanan perlu membedakan tipe data.
Kolom nominal sebaiknya berasal dari nilai numerik yang divalidasi, bukan teks bebas yang langsung diteruskan ke laporan. Kolom tanggal perlu mengikuti format dan rentang yang ditentukan. Kolom nama atau catatan perlu diperlakukan sebagai teks.
Untuk nilai teks yang berisiko ditafsirkan sebagai formula, aplikasi dapat menerapkan netralisasi pada tahap ekspor sesuai aplikasi tujuan.
Salah satu pendekatan yang sering digunakan adalah menambahkan prefiks agar nilai dibaca sebagai teks. Namun, efektivitas dan tampilannya perlu diuji pada alur kerja yang sebenarnya.
Data asli sebaiknya tetap dipertahankan sesuai kebutuhan bisnis dan kebijakan penyimpanan. Transformasi keluaran tidak perlu dilakukan dengan merusak seluruh nilai dalam basis data.
Pendekatan ini menjaga dua tujuan sekaligus: data tetap akurat dan spreadsheet tidak memperoleh instruksi yang tidak dimaksudkan.
Perlindungan Perlu Bertahan setelah File Disimpan Ulang
Pengujian sering berhenti pada pembukaan pertama. Padahal, tim keuangan dapat menyimpan ulang CSV, memindahkan data, atau mengirimkannya kepada bagian lain.
Perubahan format tersebut dapat memengaruhi perlakuan terhadap karakter pelindung.
OWASP mengingatkan bahwa Excel dapat mengubah penanganan tanda kutip atau karakter escape ketika CSV disimpan dan dibuka kembali. Akibatnya, pendekatan yang terlihat aman pada satu tahap belum tentu bertahan pada tahap berikutnya.
Karena itu, tidak tepat menganggap satu prefiks sebagai solusi universal untuk seluruh spreadsheet dan seluruh alur pemrosesan.
Perusahaan perlu menetapkan aplikasi serta metode impor yang didukung, kemudian memverifikasi perilakunya.
Jika file dipakai oleh banyak pihak dengan perangkat lunak berbeda, format keluaran yang lebih eksplisit dapat menjadi pilihan yang lebih mudah dikendalikan.
Pembatasan konten eksternal dan pembaruan aplikasi tetap berguna sebagai lapisan tambahan. Namun, pengguna tidak seharusnya menjadi pihak pertama yang harus mengenali serta menetralkan masukan berbahaya.
XLSX Dapat Membantu jika Tipe Sel Ditetapkan dengan Benar
Untuk laporan yang memang ditujukan bagi pengguna spreadsheet, XLSX memberikan kemampuan menetapkan tipe sel secara eksplisit.
Data pelanggan dapat ditulis sebagai string sehingga tidak dimaksudkan sebagai formula.
Manfaat tersebut bergantung pada cara aplikasi membentuk workbook.
Sebagian pustaka menyediakan jalur berbeda untuk menulis teks dan formula. Sebagian juga memiliki perilaku deteksi otomatis yang perlu diperiksa.
Jika pengembang tetap meneruskan teks pelanggan ke fungsi penulisan formula, penggantian format tidak menyelesaikan masalah.
Mengubah ekstensi file dari CSV menjadi XLSX juga tidak menghasilkan perlindungan tipe sel.
Perusahaan perlu menggunakan pembuat workbook yang tepat, menetapkan data tidak tepercaya sebagai string, dan memisahkannya dari formula yang sengaja dibuat aplikasi.
Apabila laporan memerlukan perhitungan, formula tersebut sebaiknya dibangun dari template yang dikendalikan pengembang. Masukan pelanggan ditempatkan sebagai nilai, tanpa digabungkan sembarangan ke dalam ekspresi formula.
Dengan pemisahan ini, sumber instruksi dan sumber data tetap jelas.
Pengujian Harus Mengikuti Rutinitas Tim Keuangan
Fitur ekspor perlu diuji menggunakan alur kerja pengguna sebenarnya.
Analisis ini sering kami temukan saat melakukan penetration testing pada perusahaan di Indonesia.
Pengujian dapat menggunakan formula sederhana yang tidak berbahaya untuk memastikan apakah sebuah nilai menjadi formula atau tetap tersimpan sebagai teks.
Pemeriksaan perlu mencakup:
- Kolom yang dapat dipengaruhi pelanggan atau integrasi eksternal.
- Perbedaan pembukaan langsung dan impor melalui menu spreadsheet.
- Delimiter, tanda kutip, baris baru, dan karakter kontrol.
- Perilaku pada aplikasi serta versi yang digunakan perusahaan.
- Penyimpanan ulang, pembukaan kembali, dan penyalinan ke workbook lain.
- Ketepatan nomor telepon, nilai negatif, tanggal, dan kode transaksi.
- Pemisahan antara formula resmi laporan dan teks pelanggan.
- Konsistensi perlindungan pada seluruh endpoint ekspor.
Keberhasilan pengamanan harus ditunjukkan melalui dua hal: nilai tidak berubah menjadi formula yang tidak dimaksudkan dan data bisnis tetap utuh.
Temuan juga perlu menjelaskan dampak yang telah terbukti. Bukti bahwa sel dihitung sebagai formula tidak boleh langsung dinyatakan sebagai kebocoran data atau pengambilalihan perangkat.
Penilaian yang terukur membantu tim memilih perbaikan sesuai risiko nyata.
Pengamanan Ekspor Harus Menjaga Batas antara Data dan Instruksi
CSV memudahkan pertukaran data, tetapi kesederhanaan formatnya membuat interpretasi banyak bergantung pada aplikasi pembuka.
Nilai yang tidak menimbulkan masalah pada halaman web dapat memperoleh makna berbeda ketika masuk ke spreadsheet.
Karena itu, pengamanan fitur ekspor perlu dirancang sebagai bagian dari pengembangan aplikasi. Serialisasi yang benar, validasi tipe data, netralisasi yang teruji, dan pemilihan format keluaran memiliki peran masing-masing.
Tim keuangan tetap membutuhkan panduan penggunaan spreadsheet yang aman. Namun, tanggung jawab utama untuk membatasi masukan pelanggan berada pada sistem yang menghasilkan laporan.
File dari aplikasi resmi seharusnya tidak menjadi jalur bagi data pihak luar untuk memperoleh kewenangan sebagai formula.
Evaluasi Keamanan Fitur Ekspor Bersama Fourtrezz
Fourtrezz menyediakan layanan Penetration Testing dan Vulnerability Assessment untuk membantu perusahaan mengidentifikasi kelemahan keamanan pada aplikasi maupun infrastruktur.
Jika aplikasi Anda mengekspor data pelanggan, transaksi, atau laporan keuangan, ajak Fourtrezz mengevaluasi alur pemrosesannya. Ruang lingkup pengujian dapat mencakup CSV injection, kontrol akses ekspor, pemisahan data, dan penanganan informasi sensitif sesuai kebutuhan sistem.
Diskusikan kebutuhan pengujian Anda agar laporan yang membantu pekerjaan tetap menjaga batas antara masukan pelanggan dan instruksi yang dijalankan spreadsheet.
Hubungi Fourtrezz:
Website: www.fourtrezz.co.id
Telepon/WhatsApp: +62 857-7771-7243
Email: [email protected]
Andhika RDigital Marketing at Fourtrezz
Artikel Terpopuler
Tags: CSV Injection, Formula Injection, Keamanan Spreadsheet, Keamanan Aplikasi, Penetration Testing
Baca SelengkapnyaBerita Teratas
Berlangganan Newsletter FOURTREZZ
Jadilah yang pertama tahu mengenai artikel baru, produk, event, dan promosi.