Kamis, 17 September 2026 | 13 min read | Andhika R
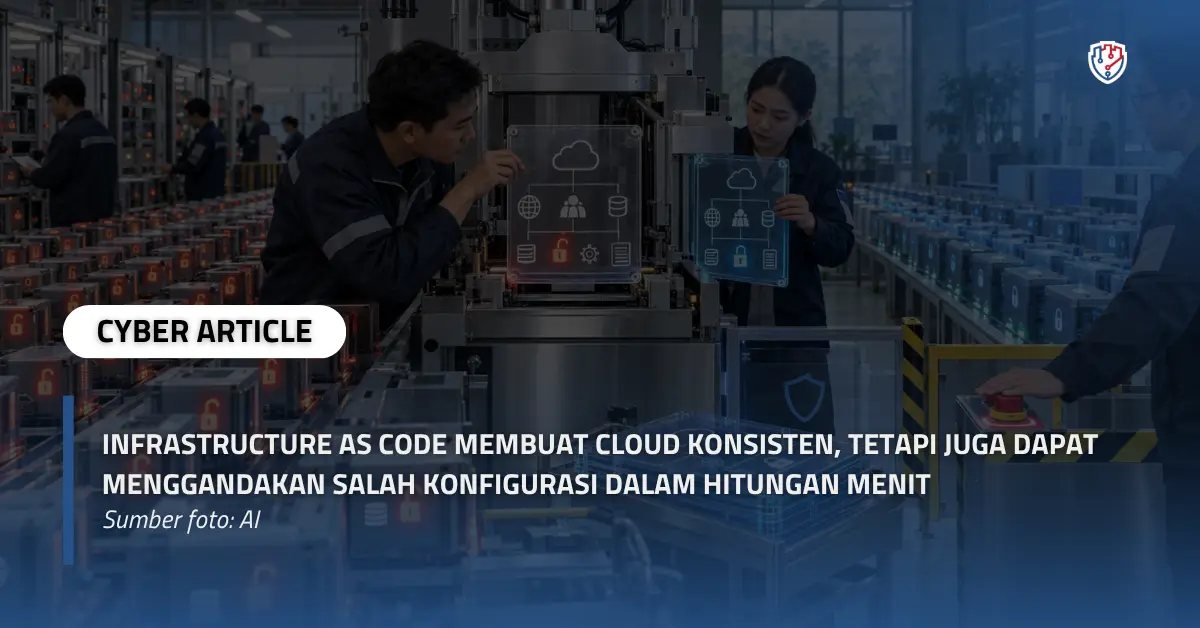
Infrastructure as Code Membuat Cloud Konsisten, tetapi Juga Dapat Menggandakan Salah Konfigurasi dalam Hitungan Menit
Satu baris konfigurasi dapat terlihat seperti perubahan kecil. Tim hanya memperbarui aturan jaringan, menambahkan hak akses, atau mengubah parameter pada sebuah template. Setelah melewati pipeline, perubahan tersebut diterapkan secara otomatis ke puluhan resource cloud.
Seluruh proses dapat selesai tanpa pesan kesalahan. Dari sisi operasional, deployment dianggap berhasil. Namun, keberhasilan tersebut belum tentu berarti infrastrukturnya aman. Jika perubahan tadi membuka akses terlalu luas atau menonaktifkan kontrol penting, otomatisasi justru membantu menyebarkan risiko dengan sangat cepat.
Di sinilah Infrastructure as Code menghadirkan paradoks. Ia membuat pengelolaan cloud lebih konsisten, terukur, dan mudah diulang. Pada saat yang sama, ia juga membuat satu kesalahan konfigurasi dapat berkembang menjadi masalah sistemik.
Konsistensi Tidak Selalu Berarti Aman
Infrastructure as Code atau IaC memungkinkan tim mengelola infrastruktur melalui berkas konfigurasi. Server, jaringan, penyimpanan, database, identitas, dan layanan cloud dapat dibuat berdasarkan template yang tersimpan di repository.
Pendekatan ini mengurangi ketergantungan pada perubahan manual. Setiap pembaruan dapat dicatat, ditinjau, diuji, dan diterapkan kembali pada lingkungan yang berbeda. Tim juga lebih mudah membangun lingkungan development, staging, dan production dengan struktur serupa.
Keuntungan tersebut membuat IaC banyak digunakan dalam pengelolaan cloud modern. Terraform, AWS CloudFormation, Azure Resource Manager, Bicep, Kubernetes manifest, dan berbagai teknologi lain membantu perusahaan mempercepat penyediaan infrastruktur.
Namun, mesin hanya menjalankan instruksi yang diberikan. Ia tidak dapat secara otomatis menilai apakah keputusan di dalam template sudah sesuai dengan kebutuhan keamanan perusahaan.
Jika template menetapkan enkripsi, pembatasan jaringan, logging, dan hak akses secara benar, IaC akan menyebarkan konfigurasi yang baik. Sebaliknya, jika template mengandung aturan yang terlalu terbuka, IaC akan menerapkan kelemahan tersebut dengan tingkat konsistensi yang sama.
Dengan demikian, persoalan utamanya bukan terletak pada otomatisasi itu sendiri. Risiko muncul ketika organisasi menganggap konfigurasi yang dapat diulang sebagai konfigurasi yang pasti aman.
Kesalahan Lokal Dapat Berubah Menjadi Risiko Sistemik
Dalam pengelolaan infrastruktur secara manual, kesalahan mungkin hanya memengaruhi satu resource. Pada Infrastructure as Code, satu template dapat digunakan untuk membuat banyak resource di berbagai akun, region, cluster, atau lingkungan.
Perbedaan skala inilah yang membuat salah konfigurasi cloud melalui IaC perlu mendapat perhatian khusus.
Sebagai contoh, sebuah modul jaringan mungkin memiliki aturan yang mengizinkan koneksi dari seluruh alamat internet. Ketika modul tersebut digunakan oleh beberapa aplikasi, seluruh resource terkait dapat memperoleh aturan jaringan yang sama.
Risiko serupa dapat terjadi ketika template membuat penyimpanan dapat diakses secara publik, tidak mengaktifkan enkripsi, memberikan izin administrator kepada service account, atau membiarkan endpoint pengelolaan terbuka.
Kesalahan tersebut belum tentu langsung terlihat. Aplikasi tetap dapat berfungsi, deployment tidak gagal, dan pengguna mungkin tidak mengalami gangguan. Masalah baru muncul ketika pihak yang tidak berwenang menemukan resource yang terbuka atau ketika auditor memeriksa konfigurasi aktual.
Studi empiris terhadap ratusan proyek Infrastructure as Code menunjukkan bahwa penggunaan IaC tidak otomatis mendorong seluruh praktik keamanan diterapkan secara konsisten. Kebijakan akses cenderung lebih banyak diperhatikan, sedangkan perlindungan tertentu, termasuk enkripsi data tersimpan, masih kerap diabaikan.
Temuan ini memperlihatkan bahwa kemampuan menuliskan infrastruktur sebagai kode tidak langsung menghapus kekeliruan manusia. Ia hanya mengubah cara kesalahan tersebut dibuat dan didistribusikan.
Deployment yang Berhasil Dapat Memberikan Rasa Aman yang Keliru
Banyak pipeline dirancang untuk memastikan bahwa template memiliki sintaks yang benar dan dapat dijalankan. Pemeriksaan tersebut penting, tetapi tidak selalu cukup untuk menilai keamanan hasil akhirnya.
Konfigurasi dengan izin IAM terlalu luas tetap dapat dianggap valid. Database tanpa enkripsi masih mungkin berhasil dibuat. Endpoint administrasi yang dapat diakses dari internet juga belum tentu menyebabkan deployment gagal.
Dalam situasi seperti ini, status berhasil hanya menunjukkan bahwa penyedia cloud menerima dan menjalankan instruksi. Status tersebut tidak membuktikan bahwa infrastruktur telah memenuhi prinsip least privilege, segmentasi jaringan, perlindungan data, atau standar keamanan perusahaan.
Masalah menjadi semakin rumit karena dampak sebuah perubahan tidak selalu terlihat dari satu baris kode. Perubahan pada variabel, dependensi, atau nilai default dapat memengaruhi beberapa resource sekaligus.
Reviewer mungkin memahami sintaks Terraform atau CloudFormation, tetapi belum tentu mengetahui seluruh hubungan antara identitas, jaringan, aplikasi, dan data yang terbentuk setelah deployment. Akibatnya, perubahan yang tampak sederhana dapat lolos tanpa evaluasi risiko yang memadai.
Modul Bersama Memperbesar Blast Radius
Penggunaan reusable module merupakan salah satu kekuatan Infrastructure as Code. Tim tidak perlu membuat konfigurasi dari awal setiap kali membangun aplikasi atau lingkungan baru.
Perusahaan dapat menyediakan modul standar untuk virtual network, database, container cluster, logging, penyimpanan, dan akses identitas. Cara ini mempercepat pengembangan sekaligus membantu menjaga keseragaman arsitektur.
Namun, modul bersama juga memiliki blast radius yang lebih besar. Kesalahan pada satu modul pusat dapat memengaruhi banyak sistem yang bergantung kepadanya.
Nilai default yang terlalu permisif menjadi salah satu risiko yang sering terlewat. Sebuah modul mungkin mengaktifkan akses publik untuk memudahkan pengujian. Ketika modul yang sama digunakan di production tanpa penyesuaian, konfigurasi sementara tersebut berubah menjadi jalur akses permanen.
Risiko lain muncul ketika versi modul tidak dikendalikan. Perubahan pada modul induk dapat otomatis diterima oleh proyek lain, meskipun setiap tim belum meninjau dampaknya. Dalam kondisi tertentu, satu pembaruan dapat mengubah aturan jaringan, identitas, atau konfigurasi enkripsi pada banyak lingkungan sekaligus.
Karena itu, modul IaC yang digunakan secara luas perlu diperlakukan sebagai komponen kritis. Modul harus memiliki pemilik yang jelas, versioning, dokumentasi, proses perubahan, serta baseline keamanan yang dapat diuji.
Kesalahan Dapat Muncul Saat Proses Pembaruan Berlangsung
Risiko Infrastructure as Code tidak hanya berada pada kondisi awal dan kondisi akhir. Urutan perubahan selama deployment juga dapat menciptakan celah sementara.
Penelitian mengenai pembaruan infrastruktur menunjukkan bahwa perubahan yang akhirnya menghasilkan konfigurasi aman masih dapat melewati kondisi perantara yang tidak aman. Misalnya, komponen yang memproses data sensitif diperbarui lebih dahulu, sedangkan mekanisme autentikasi baru diterapkan beberapa saat kemudian.
Dalam jeda tersebut, data atau layanan dapat terekspos selama beberapa detik hingga beberapa menit. Waktunya memang singkat, tetapi tetap cukup untuk menimbulkan risiko apabila endpoint dapat ditemukan atau sudah dipantau oleh pihak lain.
Hal ini memperlihatkan bahwa pemeriksaan kondisi akhir saja belum selalu memadai. Tim juga perlu memahami urutan pembuatan, perubahan, dan penghapusan resource selama deployment.
Dependensi harus ditentukan secara tepat agar kontrol keamanan aktif sebelum komponen sensitif dapat digunakan. Untuk perubahan berisiko tinggi, strategi deployment bertahap, pengujian pada lingkungan terisolasi, dan mekanisme rollback perlu disiapkan sejak awal.
Repository dan Pipeline Menjadi Bagian dari Attack Surface
Ketika infrastruktur dikelola sebagai kode, repository dan pipeline tidak lagi hanya menjadi alat bantu development. Keduanya menjadi bagian dari sistem pengendalian cloud.
Pipeline dapat memiliki kemampuan untuk membuat server, mengubah jaringan, memberikan hak akses, menghapus resource, dan mengelola data sensitif. Apabila kredensial pipeline disalahgunakan, dampaknya dapat setara dengan pengambilalihan akun administrator cloud.
Ancaman juga dapat berasal dari perubahan tidak sah pada repository. Penyerang yang berhasil memodifikasi template dapat menambahkan akun, membuka port, melemahkan logging, atau mengarahkan data menuju resource yang mereka kendalikan.
Risiko lain muncul dari secrets yang tersimpan di dalam kode, file variabel, state, log, atau output deployment. Kredensial yang tidak terlindungi dapat memberikan akses langsung ke resource production.
Oleh sebab itu, keamanan IaC tidak boleh hanya memeriksa isi template. Perlindungan juga harus mencakup branch protection, code review, identitas pipeline, penyimpanan secrets, approval deployment, audit log, dan pemisahan hak akses.
Identitas yang digunakan pipeline sebaiknya tidak memiliki izin tanpa batas. Hak akses harus dibatasi sesuai resource dan tindakan yang benar-benar diperlukan. Lingkungan development juga tidak seharusnya menggunakan kredensial yang sama dengan production.
Pemindaian IaC Penting, tetapi Tidak Dapat Bekerja Sendiri
Infrastructure as Code scanning dapat membantu menemukan salah konfigurasi sebelum template diterapkan. Pemeriksaan dapat diarahkan pada akses publik, enkripsi, logging, port terbuka, secrets, konfigurasi container, dan izin yang berlebihan.
Integrasi scanner ke dalam CI/CD pipeline memungkinkan masalah ditemukan ketika konteks perubahan masih dipahami oleh developer. Temuan dengan tingkat risiko tinggi juga dapat digunakan sebagai quality gate untuk menghentikan deployment.
Langkah ini jauh lebih efisien dibandingkan menunggu salah konfigurasi ditemukan setelah resource aktif di production.
Meski demikian, scanner memiliki keterbatasan. Alat tersebut menilai template berdasarkan aturan yang tersedia. Ia belum tentu memahami alasan bisnis, sensitivitas data, pola komunikasi antarsistem, atau kombinasi izin yang membentuk jalur serangan.
Sebuah aturan juga dapat lolos secara teknis tetapi tetap berbahaya dalam konteks tertentu. Sebaliknya, konfigurasi yang memang dibutuhkan oleh aplikasi dapat menghasilkan false positive.
Karena itu, hasil pemindaian tetap memerlukan validasi. Pengecualian harus disertai alasan, pemilik risiko, ruang lingkup, dan masa berlaku. Tanpa pengelolaan tersebut, daftar pengecualian akan terus bertambah hingga kontrol keamanan hanya menjadi formalitas.
Policy as Code Harus Mampu Menghentikan Perubahan Berisiko
Peringatan saja tidak selalu cukup untuk mencegah salah konfigurasi. Dalam pipeline yang menjalankan banyak deployment, temuan keamanan dapat diabaikan karena tekanan waktu atau dianggap tidak relevan.
Policy as Code membantu perusahaan menerjemahkan kebijakan keamanan menjadi aturan teknis yang dapat diperiksa secara otomatis. Aturan tertentu dapat dipakai untuk memblokir perubahan sebelum masuk ke production.
Perusahaan dapat menetapkan bahwa resource sensitif tidak boleh memiliki akses publik, enkripsi harus aktif, audit log wajib tersedia, dan izin wildcard tidak diperbolehkan tanpa persetujuan khusus.
Aturan juga dapat mengharuskan penggunaan region yang disetujui, private endpoint untuk layanan tertentu, serta tag yang menunjukkan pemilik dan klasifikasi resource.
Tidak semua pelanggaran harus diperlakukan dengan cara yang sama. Kesalahan kritis dapat langsung menghentikan deployment, sedangkan temuan dengan risiko lebih rendah dapat menghasilkan peringatan dan kewajiban perbaikan.
Hal terpenting adalah memastikan bahwa kebijakan tersebut benar-benar memengaruhi keputusan deployment. Policy as Code yang hanya menghasilkan laporan tanpa tindak lanjut akan sulit mengimbangi kecepatan otomatisasi.
Secure-by-Default Mengurangi Ketergantungan pada Ketelitian Individu
Meminta setiap developer mengingat seluruh aturan keamanan bukanlah strategi yang dapat diandalkan dalam jangka panjang. Kompleksitas cloud terus berkembang, sementara setiap penyedia memiliki layanan, parameter, dan model izin yang berbeda.
Pendekatan yang lebih kuat adalah menyediakan modul resmi dengan konfigurasi aman sebagai nilai default. Enkripsi, logging, backup, segmentasi jaringan, dan pembatasan akses seharusnya langsung aktif tanpa memerlukan pengaturan tambahan.
Jika suatu aplikasi membutuhkan pengecualian, opsi yang lebih berisiko harus dipilih secara eksplisit dan melalui proses persetujuan. Dengan demikian, konfigurasi aman menjadi jalur termudah bagi tim.
Secure-by-default juga membantu mengurangi variasi antaraplikasi. Tim keamanan dapat memusatkan pemeriksaan pada modul standar, sedangkan tim development tidak perlu menyusun kontrol dasar dari awal untuk setiap proyek.
Namun, modul aman tidak boleh dianggap selesai selamanya. Perubahan layanan cloud, kebutuhan bisnis, dan pola serangan dapat membuat baseline lama tidak lagi memadai. Evaluasi berkala tetap diperlukan agar standar tersebut tidak berubah menjadi technical debt keamanan.
Configuration Drift Membuktikan bahwa Kode Belum Tentu Menjadi Kondisi Sebenarnya
Repository sering disebut sebagai sumber kebenaran dalam penerapan Infrastructure as Code. Pada praktiknya, kondisi resource cloud dapat berbeda dari deklarasi yang tersimpan di dalam kode.
Perbedaan tersebut dikenal sebagai configuration drift. Penyebabnya dapat berupa perubahan manual melalui console, perbaikan darurat, eksperimen teknis, atau proses otomatis lain yang tidak terhubung dengan repository utama.
Drift membuat perusahaan menghadapi dua versi infrastruktur. Template menunjukkan kondisi yang seharusnya, sedangkan cloud menjalankan kondisi yang sebenarnya.
Masalah dapat muncul ketika pipeline dijalankan kembali. Perbaikan manual yang sebelumnya dilakukan dapat terhapus karena template lama diterapkan ulang. Sebaliknya, konfigurasi berisiko yang dibuat secara manual dapat bertahan karena tidak tercatat dalam repository.
Deteksi drift perlu dilakukan secara berkala. Setiap perbedaan harus ditinjau untuk menentukan apakah perubahan aktual perlu dibatalkan atau dimasukkan kembali ke dalam kode.
Tanpa proses tersebut, IaC hanya memberikan kesan bahwa infrastruktur sudah terkendali, padahal sebagian perubahan masih berlangsung di luar mekanisme pengawasan.
Code Review Perlu Menilai Dampak, Bukan Hanya Perubahan Teks
Peninjauan Infrastructure as Code tidak seharusnya berhenti pada perbandingan baris yang ditambah dan dihapus. Reviewer perlu memahami resource apa yang akan dibuat, diubah, diganti, atau dihapus.
Perubahan satu parameter dapat menyebabkan sebuah resource dibangun ulang. Pembaruan modul dapat mengubah banyak komponen sekaligus. Pengurangan aturan jaringan juga belum tentu langsung menutup seluruh jalur akses apabila masih terdapat relasi lain yang terlewat.
Hasil perencanaan deployment perlu menjadi bagian dari proses review. Tim harus dapat melihat dampak aktual sebelum memberikan persetujuan.
Perubahan yang menyentuh IAM, jaringan, enkripsi, public exposure, database, atau sistem logging sebaiknya memperoleh pemeriksaan lebih ketat. Pada lingkungan kritis, persetujuan dari pemilik sistem atau tim keamanan mungkin diperlukan.
Analisis ini sering kami temukan saat melakukan penetration testing pada perusahaan di Indonesia.
Tidak sedikit masalah keamanan yang berawal dari konfigurasi yang secara teknis valid, tetapi membentuk jalur akses yang tidak diperhitungkan. Kerentanan baru terlihat ketika hubungan antara aplikasi, identitas, jaringan, dan data diuji sebagai satu kesatuan.
Keamanan IaC Memerlukan Kontrol Berlapis
Tidak ada satu alat yang mampu mengendalikan seluruh risiko Infrastructure as Code. Pengamanan perlu diterapkan sejak template dibuat hingga resource berjalan di cloud.
Sebelum development dimulai, perusahaan perlu menetapkan arsitektur referensi, baseline keamanan, dan modul yang disetujui. Langkah ini memastikan tim tidak selalu membangun infrastruktur dari konfigurasi kosong.
Ketika terjadi perubahan, repository perlu dilindungi dengan branch protection, peer review, pembatasan akses, dan pencatatan aktivitas. Secrets tidak boleh disimpan bersama template.
Sebelum deployment, perusahaan perlu menjalankan validasi sintaks, IaC scanning, secret detection, pemeriksaan policy as code, serta penilaian terhadap rencana perubahan. Temuan kritis harus dapat menghentikan proses secara otomatis.
Saat deployment berlangsung, identitas pipeline harus menggunakan prinsip least privilege. Pemisahan antara development, staging, dan production juga perlu diterapkan untuk membatasi blast radius.
Setelah resource aktif, perusahaan masih memerlukan drift detection, audit log, cloud security posture monitoring, dan pemeriksaan konfigurasi berkala. Pengujian keamanan diperlukan untuk memastikan bahwa kombinasi seluruh kontrol tersebut benar-benar mampu membatasi serangan.
Kecepatan Deployment Harus Diimbangi Kecepatan Menghentikan Kesalahan
Tujuan pengamanan IaC bukan memperlambat seluruh proses perubahan. Kontrol yang baik justru membantu tim bergerak cepat tanpa kehilangan kemampuan untuk memahami dan membatasi risiko.
Perusahaan dapat menerapkan pemeriksaan berdasarkan tingkat dampak. Perubahan kecil pada resource nonkritis mungkin cukup melalui pengujian otomatis. Sebaliknya, perubahan jaringan, identitas, enkripsi, dan akses publik memerlukan pengawasan lebih ketat.
Tim juga harus mengetahui resource mana saja yang menggunakan sebuah modul. Informasi ini penting agar dampak perubahan dapat diperkirakan sebelum deployment dilakukan.
Mekanisme rollback perlu diuji, bukan sekadar tersedia. Mengembalikan template ke versi sebelumnya belum tentu langsung mengembalikan seluruh kondisi cloud, terutama jika perubahan melibatkan data, identitas, atau resource yang bersifat stateful.
Keberhasilan pengelolaan IaC pada akhirnya tidak hanya diukur dari seberapa cepat infrastruktur dapat dibuat. Ukuran yang lebih penting adalah seberapa cepat perusahaan dapat menemukan, menghentikan, membatasi, dan memperbaiki perubahan yang tidak aman.
Infrastructure as Code Tidak Menghapus Kesalahan Manusia
Infrastructure as Code tetap menjadi fondasi penting dalam pengelolaan cloud modern. Ia membantu perusahaan membangun lingkungan yang konsisten, mempercepat deployment, mengurangi pekerjaan manual, dan menyediakan rekam perubahan yang lebih jelas.
Namun, manfaat tersebut tidak menghilangkan risiko salah konfigurasi cloud. Otomatisasi hanya memastikan bahwa setiap keputusan dapat diterapkan dengan cepat dan berulang, termasuk keputusan yang keliru.
Karena itu, keamanan perlu menjadi bagian dari template, modul, repository, pipeline, identitas, dan resource yang telah aktif. IaC scanning, policy as code, secure-by-default, code review, drift detection, serta pengujian keamanan harus bekerja sebagai satu rangkaian.
Perusahaan tidak perlu memilih antara kecepatan dan keamanan. Tantangannya adalah memastikan kontrol keamanan dapat bergerak dengan kecepatan yang sama seperti deployment.
Perkuat Keamanan Sistem Bersama Fourtrezz
Salah konfigurasi tidak selalu terlihat melalui pemeriksaan dokumen atau status deployment. Pengujian yang terarah diperlukan untuk mengetahui apakah konfigurasi tersebut benar-benar dapat dimanfaatkan sebagai jalur serangan.
Fourtrezz menyediakan layanan Vulnerability Assessment dan Penetration Testing untuk membantu perusahaan mengidentifikasi kerentanan pada aplikasi web, API, jaringan, serta server. Pengujian tersedia dengan pendekatan grey box maupun black box, dilengkapi laporan terperinci, rekomendasi perbaikan, pengujian ulang, dan layanan konsultasi.
Diskusikan kebutuhan keamanan sistem perusahaan Anda bersama tim Fourtrezz untuk menentukan ruang lingkup pengujian yang sesuai.
Hubungi Fourtrezz:
Website: www.fourtrezz.co.id
Telepon/WhatsApp: +62 857-7771-7243
Email: [email protected]

Andhika RDigital Marketing at Fourtrezz
Artikel Terpopuler
Tags: IaC Security, Keamanan Cloud, Cloud Misconfiguration, Policy Code, DevSecOps Security
Baca SelengkapnyaBerita Teratas

Berlangganan Newsletter FOURTREZZ
Jadilah yang pertama tahu mengenai artikel baru, produk, event, dan promosi.