Senin, 16 November 2026 | 9 min read | Andhika R
Dokumen Sudah Dibatasi, tetapi Jumlah Hasil Pencarian Masih Bisa Mengungkap Informasi Rahasia
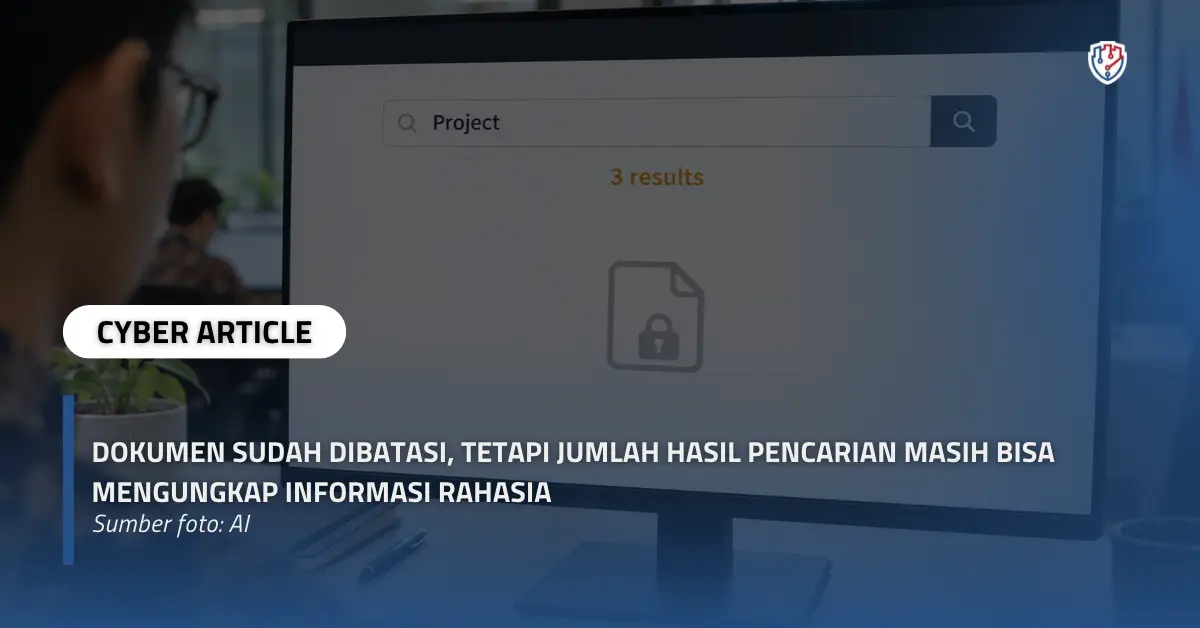
Seorang karyawan mengetik nama proyek pada portal dokumen perusahaan. Tidak ada judul yang muncul. Tidak ada berkas yang dapat dibuka. Namun, bagian atas halaman menampilkan keterangan: “Ditemukan tiga hasil.”
Bagi tim pengembang, pembatasan akses mungkin dianggap berhasil karena seluruh dokumen rahasia telah disembunyikan. Bagi pengguna, sistem baru saja memberikan informasi lain: ada materi yang cocok dengan pencariannya.
Dalam konteks tertentu, konfirmasi sekecil itu sudah bernilai.
Nama proyek dapat berkaitan dengan rencana akuisisi, perubahan organisasi, atau pemeriksaan internal. Ketika dikombinasikan dengan pengetahuan yang sudah dimiliki pengguna, jumlah hasil pencarian dapat mempersempit dugaan mengenai kegiatan yang belum boleh diketahui.
Masalah ini memperlihatkan celah dalam cara perusahaan menilai keamanan fitur pencarian. Dokumen dilindungi sebagai objek, sementara angka dan informasi pendukungnya diperlakukan sebagai keluaran biasa.
Padahal, kerahasiaan juga mencakup hal-hal yang dapat disimpulkan dari respons aplikasi.
Keberadaan Dokumen Dapat Menjadi Informasi Rahasia
Perusahaan umumnya memahami alasan suatu dokumen perlu dibatasi. Isinya mungkin memuat data pribadi, strategi bisnis, hasil audit, atau informasi keuangan.
Namun, keberadaan dokumen itu sendiri juga dapat memiliki tingkat sensitivitas tertentu.
Sebuah berkas investigasi dapat menunjukkan bahwa suatu persoalan sedang diperiksa. Kumpulan dokumen dengan nama perusahaan lain dapat memberikan petunjuk tentang hubungan bisnis. Materi dengan istilah restrukturisasi dapat memunculkan dugaan tentang perubahan organisasi.
Informasi tersebut belum tentu membuktikan bahwa suatu kegiatan benar-benar berlangsung. Hasil pencarian dapat dipengaruhi oleh dokumen lama, lampiran, pengaturan sinonim, atau istilah yang muncul dalam konteks berbeda.
Karena itu, satu angka tidak boleh langsung diperlakukan sebagai bukti pasti mengenai isi dokumen.
Meskipun demikian, respons sistem dapat mengurangi ketidakpastian pengguna. Ketika keberadaan suatu materi memang harus dirahasiakan, pengurangan ketidakpastian itu sudah menjadi persoalan keamanan.
Penilaian dampaknya perlu mengikuti konteks bisnis. Jumlah brosur publik memiliki sensitivitas berbeda dari jumlah dokumen pemeriksaan pegawai atau negosiasi perusahaan.
Kebocoran Terjadi Ketika Penghitungan Mendahului Otorisasi
Salah satu pola implementasi yang berisiko adalah melakukan pencarian terhadap seluruh indeks, lalu menyaring dokumen sebelum daftar hasil dikirim kepada pengguna.
Mesin pencarian mungkin menemukan dua belas dokumen. Backend kemudian memeriksa izin dan menyisakan dua dokumen yang boleh dilihat.
Jika daftar sudah dibatasi tetapi total masih menunjukkan dua belas, aplikasi menggunakan dua cakupan data dalam satu respons.
Daftar dokumen mengikuti hak akses pengguna. Angka total mengikuti seluruh dokumen yang cocok.
Ketidakkonsistenan serupa dapat muncul ketika layanan penghitung hasil dibuat terpisah dari layanan pencarian. Tim mungkin menggunakan kueri sederhana untuk mempercepat penghitungan, tetapi lupa memasukkan kondisi otorisasi yang sama.
Masalahnya bukan sekadar angka yang tidak sesuai dengan jumlah kartu pada halaman. Sistem sedang mengungkap sesuatu tentang data di luar kewenangan pengguna.
Dokumentasi resmi Elastic membahas keterbatasan keamanan tingkat dokumen yang relevan dengan persoalan ini. Dalam kondisi tertentu, pengguna yang tidak dapat melihat dokumen masih dapat memperoleh informasi agregat tentang data yang tidak dapat diaksesnya.
Catatan tersebut tidak berarti seluruh penerapan mesin pencarian otomatis mengalami kebocoran yang sama. Namun, perusahaan perlu memeriksa kemampuan dan batas produk yang digunakan, bukan mengasumsikan bahwa pembatasan dokumen mencakup seluruh informasi turunannya.
Angka yang Terlihat Biasa Dapat Membentuk Pola
Satu respons pencarian mungkin hanya memberi sedikit petunjuk. Pengamatan berulang dapat menghasilkan gambaran yang lebih jelas.
Misalnya, jumlah hasil untuk istilah tertentu bertambah dari waktu ke waktu. Jika sistem juga menyediakan filter periode dan departemen, pengguna dapat mengetahui bahwa perubahan terkonsentrasi pada bagian tertentu.
Gabungan informasi tersebut dapat membantu membentuk dugaan tentang aktivitas internal.
Risiko ini sering disebut sebagai inferensi: memperoleh pengetahuan melalui hubungan antarpetunjuk, meskipun data sumber tidak ditampilkan secara langsung.
Tingkat kepastian inferensi bergantung pada banyak faktor. Indeks dapat terlambat diperbarui. Satu dokumen dapat menghasilkan beberapa unit pencarian. Angka yang ditampilkan juga mungkin berupa estimasi.
Faktor-faktor tersebut penting untuk menilai kualitas bukti. Namun, ketidakakuratan angka tidak otomatis menghilangkan seluruh nilai informasinya.
Perusahaan perlu menanyakan apakah pola yang terlihat masih cukup untuk mengungkap keberadaan atau perubahan informasi sensitif.
Pendekatan ini membantu menghindari dua kesalahan penilaian: meremehkan kebocoran karena “hanya angka” dan membesar-besarkannya seolah seluruh isi dokumen telah terbaca.
Total Hasil Hanya Salah Satu Jalur Kebocoran
Fitur pencarian modern menghasilkan lebih banyak informasi daripada daftar dokumen.
Pengguna dapat melihat kategori, nama penulis, rentang tanggal, rekomendasi istilah, dan jumlah hasil pada setiap filter. Sebagian sistem juga menampilkan cuplikan atau sorotan teks.
Semua keluaran tersebut perlu mengikuti kebijakan akses yang sesuai.
Jika dokumen rahasia disembunyikan tetapi nama proyeknya masih muncul dalam saran pencarian, perlindungannya belum konsisten. Begitu pula jika filter menampilkan nama unit khusus yang hanya terdapat pada materi terbatas.
Facet, yaitu ringkasan kategori yang digunakan untuk mempersempit pencarian, juga dapat membawa informasi sensitif. Angka pada kategori “Investigasi” tetap mengungkap sesuatu apabila dihitung dari dokumen yang tidak berhak diketahui pengguna.
Pemeriksaan tidak boleh berhenti pada antarmuka.
Respons API mungkin masih memuat total global, metadata, atau informasi diagnostik yang tidak ditampilkan halaman. Pengguna yang dapat mengakses respons tersebut tetap menerima datanya meskipun elemen visual telah disembunyikan.
Karena itu, keamanan hasil pencarian perlu dinilai dari seluruh keluaran backend, bukan hanya tampilan yang terlihat rapi.
Indeks Pencarian Merupakan Salinan Data yang Harus Dilindungi
Mesin pencarian biasanya bekerja dengan salinan konten dan metadata dari sistem sumber.
Salinan tersebut dapat mencakup teks dokumen, judul, identitas pemilik, kategori, serta informasi mengenai pengguna atau grup yang memperoleh akses.
Ketika izin di sistem sumber berubah, indeks perlu mengikuti perubahan tersebut sesuai kebutuhan keamanan perusahaan.
Kesenjangan muncul apabila akses dokumen sudah dicabut, tetapi metadata izin dalam indeks belum diperbarui. Pengguna mungkin masih memperoleh cuplikan, jumlah hasil, atau informasi kategori berdasarkan keadaan lama.
Pemeriksaan izin saat mengunduh berkas tetap diperlukan. Namun, pemeriksaan tersebut tidak menyelesaikan informasi yang sudah terungkap melalui pencarian.
Dokumentasi Microsoft Azure AI Search menjelaskan pola security filtering yang menggunakan identitas pengguna atau grup untuk membatasi hasil. Prinsip pentingnya adalah menghubungkan proses pencarian dengan konteks akses peminta.
Implementasinya tetap memerlukan pengelolaan identitas dan pembaruan izin yang benar.
Perusahaan perlu menentukan seberapa cepat pencabutan akses harus berlaku, bagaimana kegagalan sinkronisasi ditangani, dan apa yang dilakukan ketika informasi izin belum dapat dipastikan.
Sistem yang tetap membuka informasi saat konteks izin hilang berpotensi memperluas dampak gangguan operasional menjadi kebocoran data.
Cache Dapat Mempertahankan Respons yang Seharusnya Berubah
Cache mempercepat pencarian dengan menggunakan kembali hasil yang sudah dihitung. Namun, hasil pencarian dapat berbeda berdasarkan hak akses.
Dua pengguna yang mengetik kata kunci sama belum tentu berhak menerima respons yang sama.
Jika cache hanya membedakan kata kunci, respons pengguna dengan akses luas berpotensi digunakan untuk pengguna lain. Kebocorannya dapat mencakup daftar dokumen maupun informasi turunannya.
Risiko juga muncul setelah perubahan peran. Pengguna yang sebelumnya berwenang mungkin masih menerima hasil lama karena cache belum dibatalkan.
Karena itu, rancangan cache perlu mempertimbangkan konteks otorisasi, tenant, dan perubahan kebijakan yang relevan.
Tidak ada satu bentuk kunci cache yang tepat untuk semua aplikasi. Hal yang perlu dibuktikan adalah bahwa penggunaan ulang respons tidak melampaui batas akses penerimanya.
Optimasi performa harus mempertahankan aturan keamanan yang sama dengan permintaan tanpa cache.
Terapkan Batas Akses pada Seluruh Informasi yang Dihasilkan
Prinsip perbaikannya adalah memastikan seluruh respons pencarian berasal dari cakupan data yang boleh diketahui pengguna.
Daftar dokumen, total hasil, facet, dan ringkasan harus mengikuti kebijakan otorisasi yang konsisten.
Hal ini tidak mengharuskan setiap mesin pencarian menggunakan urutan pemrosesan fisik yang sama. Yang penting, hasil akhirnya memiliki jaminan bahwa dokumen di luar kewenangan tidak memengaruhi informasi yang dibatasi.
Identitas pengguna dan konteks tenant perlu ditetapkan melalui backend yang tepercaya. Parameter dari browser tidak boleh menjadi satu-satunya dasar untuk menentukan cakupan akses.
Jika browser mengirim identitas grup atau tenant, server tetap harus memvalidasinya terhadap kewenangan pengguna.
Selanjutnya, perusahaan perlu memeriksa jenis kueri dan operasi yang diizinkan. Kueri pencarian biasa mungkin dibatasi dengan benar, sementara endpoint agregasi atau analitik memiliki aturan berbeda.
Apabila mesin yang digunakan memiliki keterbatasan untuk kebutuhan kerahasiaan tertentu, pilihannya dapat mencakup pembatasan API, pemisahan layanan, atau pemisahan indeks.
Pemisahan tersebut memerlukan biaya operasional dan pengelolaan tambahan. Namun, pada data yang sangat sensitif, batas arsitektur yang lebih tegas dapat lebih sesuai daripada mengandalkan penyaringan keluaran yang sulit diverifikasi.
Menyembunyikan Angka Tidak Cukup Menyelesaikan Akar Masalah
Menghapus teks “ditemukan sejumlah hasil” dari halaman dapat mengurangi paparan langsung. Akan tetapi, langkah itu belum memperbaiki backend yang masih mengirim total global.
Informasi serupa mungkin tetap terlihat melalui pagination, kategori, atau endpoint lain.
Pembulatan angka dan penggunaan ambang minimum juga memiliki batas. Pada fitur statistik yang memang dirancang untuk berbagi data agregat, pendekatan tersebut dapat menjadi bagian dari pengamanan.
Namun, pembulatan sederhana belum tentu mencegah pengguna membandingkan beberapa respons dan mempersempit informasi.
Untuk pencarian dokumen operasional, prioritas utamanya adalah memastikan cakupan otorisasi benar.
Jika kebutuhan bisnis tidak memerlukan total hasil, aplikasi dapat menghilangkannya dari respons. Keputusan tersebut mengurangi data yang dibagikan, tetapi tetap harus disertai pemeriksaan pada keluaran lainnya.
Pembatasan frekuensi permintaan dan pemantauan pola pencarian dapat membantu mendeteksi penyalahgunaan. Keduanya merupakan kontrol tambahan, bukan pengganti pembatasan akses.
Pengujian Perlu Membandingkan Seluruh Respons Antarhak Akses
Pengujian kontrol akses sering berfokus pada apakah dokumen dapat dibuka atau diunduh. Untuk fitur pencarian, cakupannya perlu diperluas.
Analisis ini sering kami temukan saat melakukan penetration testing pada perusahaan di Indonesia.
Tim dapat menyiapkan dokumen sintetis dengan istilah unik, kemudian menetapkan izin berbeda pada setiap dokumen. Akun uji dari peran dan tenant yang berbeda digunakan untuk memeriksa seluruh respons pencarian.
Istilah unik membantu mengurangi ambiguitas. Tim dapat mengetahui dengan lebih jelas apakah suatu respons dipengaruhi oleh dokumen yang seharusnya tidak terlihat.
Beberapa hal yang perlu diperiksa meliputi:
- Kesesuaian total hasil dengan cakupan dokumen yang boleh diketahui pengguna.
- Facet dan kategori yang berasal dari dokumen terbatas.
- Saran pencarian, cuplikan, dan sorotan teks.
- Informasi tambahan dalam respons API.
- Perubahan hasil setelah hak akses dicabut.
- Perilaku cache ketika peran atau keanggotaan grup berubah.
- Konsistensi pembatasan antarhalaman dan endpoint.
- Pemisahan informasi antarorganisasi atau tenant.
Penilaian harus mengikuti kebijakan yang telah ditetapkan. Dalam sebagian sistem, pengguna memang boleh mengetahui bahwa dokumen terbatas tersedia. Dalam sistem lain, keberadaannya juga rahasia.
Karena itu, temuan perlu menunjukkan informasi apa yang terungkap, kepada siapa, dan mengapa informasi tersebut berada di luar kewenangannya.
Kerahasiaan Mencakup Hal yang Dapat Disimpulkan
Dokumen yang tidak dapat dibuka belum tentu sepenuhnya terlindungi.
Jumlah hasil, kategori, dan perubahan respons dapat memberikan petunjuk mengenai data di balik pembatasan. Nilainya mungkin kecil secara terpisah, tetapi menjadi berarti ketika digabungkan dengan konteks bisnis.
Perusahaan perlu menetapkan dengan jelas apakah pengguna hanya dilarang membaca isi dokumen atau juga tidak berhak mengetahui keberadaannya.
Keputusan tersebut harus diterapkan secara konsisten pada indeks, kueri, agregasi, cache, dan respons API.
Dengan pendekatan ini, keamanan pencarian memiliki ukuran yang lebih lengkap: pengguna menerima informasi yang memang menjadi haknya, termasuk informasi yang disampaikan melalui angka.
Evaluasi Keamanan Pencarian Dokumen Bersama Fourtrezz
Fourtrezz menyediakan layanan Penetration Testing dan Vulnerability Assessment untuk membantu perusahaan mengidentifikasi kelemahan keamanan pada aplikasi maupun infrastruktur.
Jika perusahaan Anda menggunakan portal dokumen, knowledge base, sistem arsip, atau aplikasi dengan pencarian lintas divisi, ajak Fourtrezz mengevaluasi kontrol aksesnya. Ruang lingkup pengujian dapat mencakup hasil pencarian, metadata, API, pemisahan tenant, dan perubahan hak akses.
Diskusikan kebutuhan pengujian Anda agar perlindungan dokumen mencakup isi, keberadaan, serta informasi turunan yang dapat diketahui pengguna.
Hubungi Fourtrezz:
Website: www.fourtrezz.co.id
Telepon/WhatsApp: +62 857-7771-7243
Email: [email protected]
Andhika RDigital Marketing at Fourtrezz
Artikel Terpopuler
Tags: Keamanan Pencarian, Kebocoran informasi, Kontrol Akses, Keamanan Dokumen, Penetration Testing
Baca SelengkapnyaBerita Teratas
Berlangganan Newsletter FOURTREZZ
Jadilah yang pertama tahu mengenai artikel baru, produk, event, dan promosi.