Jumat, 9 Oktober 2026 | 4 min read | Andhika R
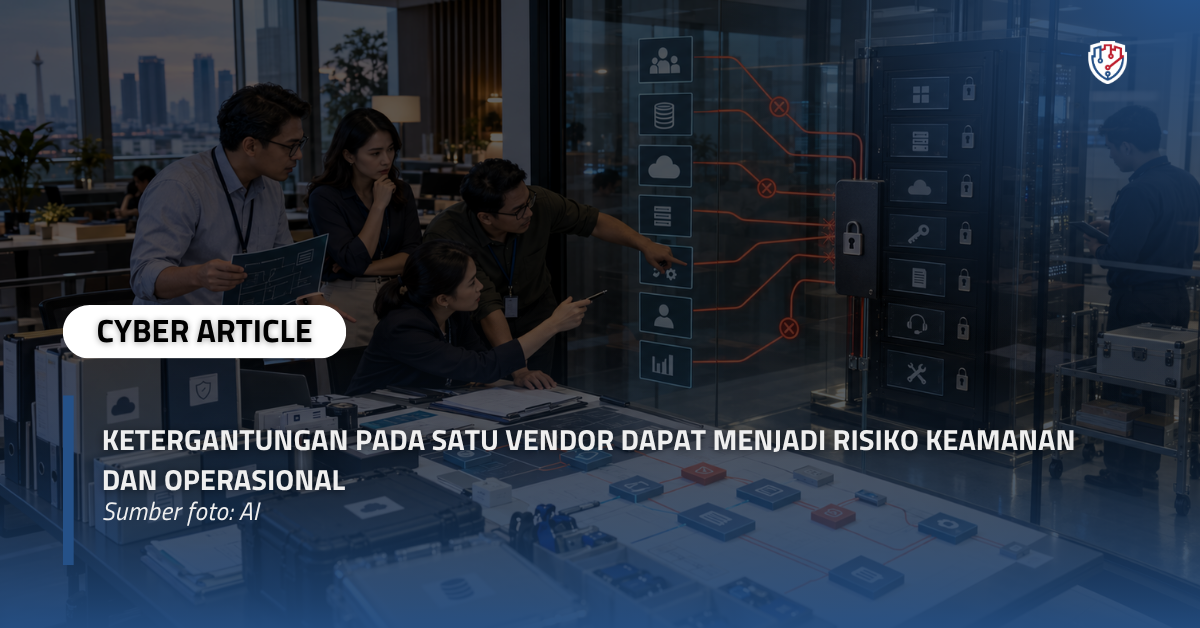
Ketergantungan pada Satu Vendor Dapat Menjadi Risiko Keamanan dan Operasional
Keputusan menyerahkan aplikasi, infrastruktur, dan dukungan teknis kepada satu vendor sering terasa masuk akal. Perusahaan memiliki satu pihak untuk dihubungi, koordinasi lebih sederhana, dan pengelolaan layanan tampak lebih efisien.
Persoalan muncul ketika perusahaan perlu bertindak tanpa menunggu vendor tersebut. Saat sistem terganggu, tim internal tidak dapat mengakses log. Ketika ingin memulihkan layanan, cadangan hanya tersedia di lingkungan milik penyedia yang sama. Bahkan untuk mengetahui hubungan antar sistem, perusahaan harus meminta penjelasan dari pihak yang membangunnya.
Pada kondisi itu, ketergantungan pada satu vendor telah melampaui urusan pengadaan. Ia menjadi risiko keamanan dan operasional karena kemampuan perusahaan untuk menyelidiki, memulihkan, atau mengubah sistem berada di tangan satu pihak.
Ketergantungan Sering Terbentuk Sedikit demi Sedikit
Pada awal kerja sama, vendor mungkin hanya mengembangkan satu aplikasi. Setelah aplikasi berjalan, vendor yang sama diminta mengelola server. Berikutnya, mereka menangani integrasi, pencadangan, pemeliharaan, dan akses administrator.
Setiap keputusan tersebut bisa memiliki alasan yang baik. Namun, perusahaan perlu melihat dampak gabungannya. Jika pengetahuan sistem, akses penting, dan proses pemulihan seluruhnya berada pada vendor, gangguan dalam hubungan kerja sama dapat memengaruhi banyak layanan sekaligus.
Risiko ini tidak berarti satu vendor pasti bekerja buruk. Bahkan penyedia yang kompeten pun dapat mengalami gangguan layanan, perubahan personel, atau keterlambatan saat permintaan bantuan datang bersamaan. Perusahaan tetap perlu memiliki kemampuan dasar untuk memahami kondisi sistemnya sendiri.
Saat Insiden Terjadi, Batas Tanggung Jawab Menjadi Penentu
Bayangkan tim keamanan menemukan aktivitas mencurigakan pada sebuah aplikasi. Mereka perlu memeriksa log, menilai akun yang terdampak, dan menentukan apakah koneksi tertentu harus dihentikan.
Jika seluruh akses teknis berada pada vendor, kecepatan respons bergantung pada ketersediaan tim vendor. Penyelidikan dapat tertunda lebih jauh apabila kontrak tidak menjelaskan siapa yang bertanggung jawab menyediakan bukti, melakukan tindakan darurat, atau menghubungi pihak terkait di luar jam kerja.
Analisis ini sering kami temukan saat melakukan penetration testing pada perusahaan di Indonesia.
Dalam pengujian, perhatian biasanya tertuju pada celah di aplikasi atau infrastruktur. Namun, proses memahami aset yang diuji juga dapat memperlihatkan persoalan lain: perusahaan kesulitan menjelaskan integrasi, kepemilikan akun, atau batas akses yang diberikan kepada vendor. Informasi tersebut penting ketika tim harus menelusuri dan menangani insiden.
Karena itu, pembagian tanggung jawab perlu dibuat operasional. Perusahaan harus mengetahui tindakan apa yang dapat dilakukan tim internal, tindakan apa yang memerlukan vendor, dan bagaimana keduanya berkoordinasi ketika waktu respons terbatas.
Cadangan Tidak Cukup Jika Tidak Dapat Dipulihkan Secara Mandiri
Banyak perusahaan telah memiliki jadwal pencadangan. Namun, keberadaan cadangan belum menjawab apakah data dapat diambil dan layanan dapat dijalankan kembali ketika lingkungan vendor utama tidak tersedia.
Pertanyaannya menjadi lebih mendesak jika aplikasi produksi dan seluruh cadangannya dikelola melalui akun atau platform yang sama. Gangguan akses pada satu tempat dapat menghambat operasi sekaligus pemulihannya.
Perusahaan perlu menguji proses pemulihan, termasuk siapa yang dapat mengakses cadangan, berapa lama data dapat diperoleh, dan komponen apa saja yang dibutuhkan untuk menghidupkan kembali layanan. Hasil pengujian akan menunjukkan apakah rencana pemulihan dapat dijalankan atau baru sebatas tercantum dalam dokumen.
Kesulitan Berpindah Mengurangi Pilihan Perusahaan
Ketergantungan pada satu vendor juga terlihat ketika perusahaan ingin mengubah layanannya. Data mungkin dapat diekspor, tetapi formatnya tidak mudah digunakan. Aplikasi mungkin berjalan baik, tetapi bergantung pada komponen khusus yang tidak terdokumentasi. Proses bisnis akhirnya terikat pada keputusan teknis yang sulit diubah.
Keadaan ini dapat membatasi pilihan saat kualitas layanan menurun, kebutuhan bisnis berubah, atau kontrak berakhir. Perusahaan mungkin tetap dapat berpindah vendor, tetapi membutuhkan waktu, biaya, dan pekerjaan tambahan yang belum pernah diperhitungkan.
Rencana perpindahan tidak harus berarti perusahaan sedang mencari pengganti. Rencana tersebut memberi kejelasan tentang kepemilikan data, dokumentasi yang akan diserahkan, cara mengekspor sistem, serta dukungan yang tersedia selama transisi.
Kendali Perlu Dibangun Sebelum Ada Gangguan
Perusahaan dapat mulai mengurangi risiko dengan memetakan layanan yang bergantung pada setiap vendor. Utamakan sistem yang menyimpan data penting atau menopang proses bisnis utama. Untuk sistem tersebut, periksa empat hal: akses, dokumentasi, pemulihan, dan ketentuan kerja sama.
Tim internal perlu memiliki akses yang sesuai dengan tanggung jawabnya, termasuk akses untuk memantau kondisi sistem tanpa membuka hak administrator secara berlebihan. Dokumentasi harus menjelaskan arsitektur, integrasi, akun layanan, dan pihak yang berwenang mengambil keputusan. Prosedur pemulihan perlu diuji. Kontrak harus mengatur dukungan saat insiden dan penyerahan data ketika kerja sama berakhir.
Tidak semua sistem membutuhkan vendor kedua. Menambah penyedia tanpa perencanaan justru dapat menambah kerumitan. Yang lebih mendasar adalah memastikan perusahaan memahami ketergantungannya dan tetap mampu mengambil keputusan ketika penyedia utama tidak dapat segera membantu.
Kerja sama dengan vendor seharusnya memperkuat kemampuan perusahaan, bukan membuat sistemnya sulit dipahami oleh pemiliknya sendiri. Ketika akses, tanggung jawab, dan pilihan pemulihan jelas, perusahaan dapat menikmati efisiensi layanan tanpa menyerahkan seluruh kendali operasional.
Fourtrezz membantu perusahaan mengevaluasi keamanan aplikasi dan infrastruktur melalui layanan vulnerability assessment dan penetration testing. Pengujian yang disusun sesuai cakupan sistem dapat membantu mengidentifikasi kelemahan pada aplikasi, integrasi, serta akses yang berpotensi menambah risiko dalam hubungan dengan pihak ketiga. Hubungi tim Fourtrezz untuk mendiskusikan kebutuhan pengujian keamanan perusahaan Anda.
Hubungi Fourtrezz:
Website: www.fourtrezz.co.id
Telepon/WhatsApp: +62 857-7771-7243
Email: [email protected]

Andhika RDigital Marketing at Fourtrezz
Artikel Terpopuler
Tags: Risiko Vendor, Keamanan Vendor, Vendor Lock-in, Keamanan Siber, Pemulihan Sistem
Baca Selengkapnya
Berlangganan Newsletter FOURTREZZ
Jadilah yang pertama tahu mengenai artikel baru, produk, event, dan promosi.